الرئيسية
» المجالات
»
كيفية منع وكلاء الذكاء الاصطناعي من تسريب البيانات الحساسة في خدمة العملاء
كيفية منع وكلاء الذكاء الاصطناعي من تسريب البيانات الحساسة في خدمة العملاء
إنّ أنجع طريقة لمنع وكيل خدمة عملاء يعمل بالذكاء الاصطناعي من تسريب البيانات الحساسة هي التأكد من أن النموذج لا يتلقى أو يسترجع أو يتعامل مع بيانات أكثر مما يتطلبه طلب العميل الحالي. لا تعتمد على تنبيه النظام الذي ينص على "عدم الكشف عن المعلومات الخاصة". ضع ضوابط صارمة حول النموذج: قلّل المدخلات واحجبها، وامنح صلاحية الوصول إلى جميع البيانات خارج نظام إدارة التعلم، وامنح الأدوات أقل قدر من الصلاحيات، واعزل بيانات كل عميل، وتحقق من صحة الاستجابات قبل إرسالها، وراقب مسار البيانات بالكامل.
يتوافق هذا التصميم مع توجهات التوجيهات الأمنية الحالية. يُعالج ملف تعريف الذكاء الاصطناعي التوليدي الصادر عن المعهد الوطني للمعايير والتكنولوجيا (NIST AI 600-1)، والذي نُشر عام 2024 وحُدِّث عام 2026، الخصوصية والأمان والمراقبة وإدارة المخاطر باعتبارها جوانب أساسية في دورة حياة النظام. وتُحدد قائمة OWASP لأهم 10 مخاطر لتطبيقات الذكاء الاصطناعي التوليدي وإدارة دورة حياة التطبيقات (LLM) كلاً من الحقن الفوري، وكشف المعلومات الحساسة، والتعامل غير السليم مع المخرجات، والصلاحيات المفرطة، وتسريب أوامر النظام، باعتبارها مخاطر منفصلة. والنتيجة العملية بسيطة: يحتاج وكيل خدمة العملاء الآمن إلى ضوابط مستقلة متعددة، وليس إلى أمر ذكي واحد.
ابدأ بمسار البيانات، وليس بموجه النموذج.
قبل اختيار نموذج أو إضافة المزيد من نصوص الحماية، ارسم مسار بيانات العميل عبر نظامك. قد يتلقى وكيل الدعم النموذجي رسالة، ويسترجع سجلات إدارة علاقات العملاء، ويبحث في قاعدة المعرفة، ويستدعي واجهة برمجة تطبيقات الطلبات أو الفواتير، ويُنشئ إجابة، ويكتب سجلات، ويخزن ذاكرة المحادثة. قد تتسرب البيانات الحساسة في أي من هذه المراحل.
بالنسبة لروبوت الأسئلة الشائعة الأساسي الذي لا يصل إلى سجلات العملاء، يكمن الخطر الرئيسي فيما يكتبه العملاء في المحادثة وما يتم تسجيله. أما بالنسبة لمساعد حالة الطلب، فتصبح صلاحيات الوصول وتصفية البيانات على مستوى الحقول بالغة الأهمية. وبالنسبة للوكيل الذي يمكنه إصدار المبالغ المستردة أو تغيير العناوين أو إلغاء الخدمات، فإن صلاحيات الأداة وتأكيد المعاملات لا تقل أهمية عن تصفية الردود.
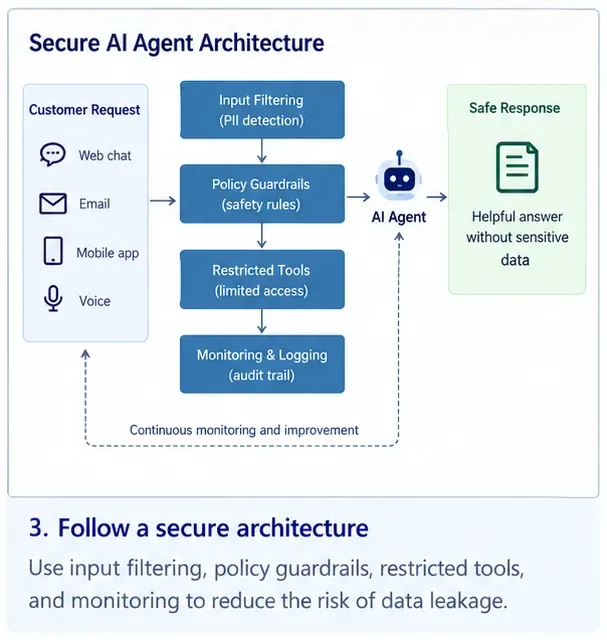
ينبغي أن يكون وكيل خدمة العملاء الآمن محاطًا بضوابط مستقلة لتصفية المدخلات، وإنفاذ السياسات، والوصول إلى الأدوات، ومعالجة المخرجات، وتسجيل التدقيق بدلاً من الاعتماد على النموذج وحده.
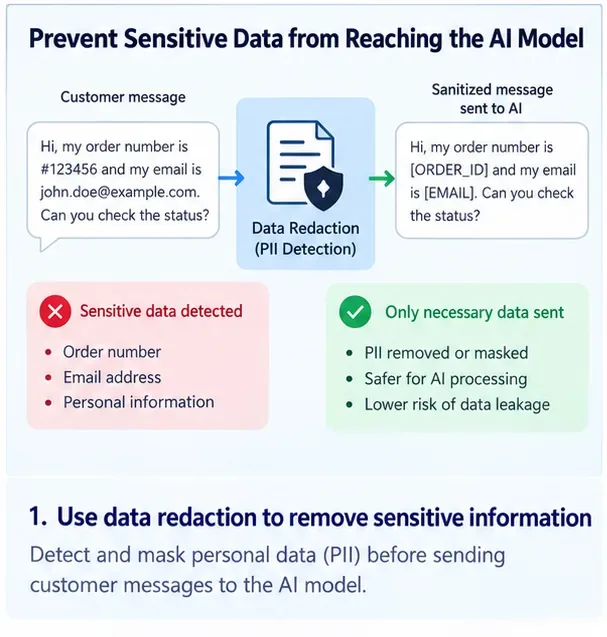
1. قم بإزالة البيانات الحساسة قبل وصولها إلى النموذج
يُعدّ تقليل البيانات أقوى إجراء وقائي أولي، لأن المعلومات التي لا يتلقاها النموذج لا يمكن تكرارها في استجابته. وتوصي إرشادات أمن البيانات الصادرة عن لجنة التجارة الفيدرالية بجمع ما هو ضروري فقط، وحفظه بشكل آمن، والتخلص منه بطريقة آمنة. طبّق هذه الفكرة مباشرةً على بناء سياق الذكاء الاصطناعي.
لنفترض أن أحد العملاء سأل: "أين طلبي؟" عادةً لا يحتاج النظام إلى بيانات العميل الكاملة - رقم بطاقة الدفع، أو الرقم الضريبي، أو تاريخ الميلاد، أو سجل العناوين الكامل، أو ملاحظات الاحتيال الداخلية. يمكن لتطبيقك التحقق من هوية العميل، والاتصال بخدمة الطلبات، وتمرير نتيجة مختصرة فقط إلى النظام، مثل رقم الطلب، وحالة الشحن، وتاريخ التسليم المتوقع، وملاحظات الدعم المعتمدة.
قم بحذف أو استبدال الحقول الحساسة قبل استنتاج النموذج عندما لا تكون القيم الأصلية ضرورية للإجابة على طلب الدعم.
ما الذي يجب حذفه أو تقسيمه إلى رموز؟
تختلف القائمة الدقيقة حسب طبيعة عملك والتزاماتك القانونية، ولكن تشمل البيانات الشائعة بيانات اعتماد الدفع، وأسرار المصادقة، والهويات الحكومية، والمعلومات الصحية، وأرقام الحسابات المالية الكاملة، والعناوين الخاصة، وملاحظات الأمان الداخلية، وبيانات العمل السرية. استخدم أدوات الكشف الحتمية كلما أمكن، واحرص على استخدام أنماط خاصة بمجالك لمعرفاتك.
لا تفترض أن إخفاء المحادثة الظاهرة كافٍ. طبّق السياسة نفسها على المستندات المسترجعة، وردود الأدوات، ومسودات الوكلاء، وملخصات المحادثات، وأحداث التحليلات، والآثار، وسجلات الأخطاء.
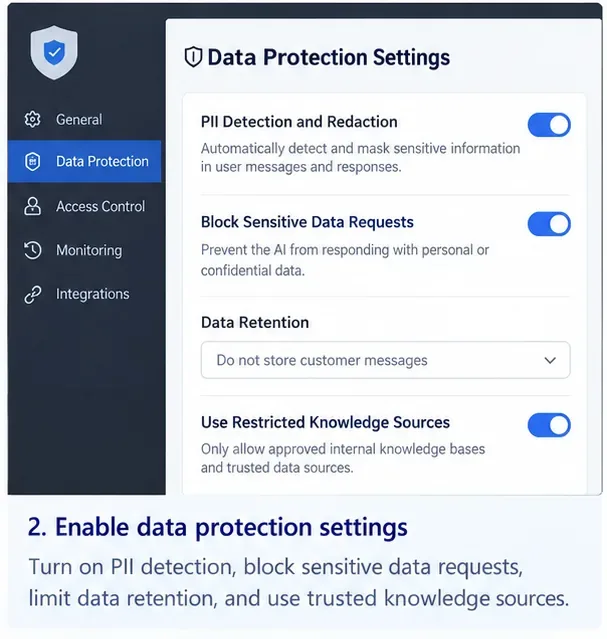
ينبغي تطبيق إجراءات الكشف عن المعلومات الشخصية الحساسة، وإخفائها، وتقييد مصادرها، وحدود الاحتفاظ بها في طبقة التطبيق. تمثل هذه الشاشة عناصر التحكم بشكل مفاهيمي، وليست منتجًا تجاريًا محددًا.
2. تطبيق تفويض العميل خارج نطاق شركة إدارة الأصول ذات المسؤولية المحدودة
لا ينبغي لنموذج الذكاء الاصطناعي أن يقرر ما إذا كان مسموحًا للعميل (أ) بقراءة سجل العميل (ب). يجب أن تتم عملية التفويض في كود التطبيق المحدد أو خدمة التحكم في الوصول قبل إعادة البيانات إلى الوكيل.
يتماشى هذا مع مبدأ NIST SP 800-207، بنية الثقة الصفرية : حيث يُمنح الوصول إلى الموارد بناءً على هويات موثقة ومصرح بها بدلاً من الثقة الضمنية. بالنسبة لوكيل الذكاء الاصطناعي، يعني هذا النهج نفسه أن كل طلب من طلبات إدارة علاقات العملاء، أو التذاكر، أو الطلبات، أو الفواتير، يجب أن يحمل هوية مستخدم موثقة وأن يتم التحقق منه مقابل المورد المطلوب.
يمكن تنفيذ عملية بحث آمنة عن الطلبات على النحو التالي: "الحصول على حالة الطلب باستخدام معرف العميل المصادق عليه ومعرف الطلب"، حيث يقوم النظام الخلفي بالتحقق من ملكية الطلب قبل إرجاع استجابة صغيرة تتضمن قائمة المسموح به. أما التصميم الخطير فهو "البحث في جميع سجلات العملاء" ثم الاعتماد على النموذج لاختيار السجل الصحيح.
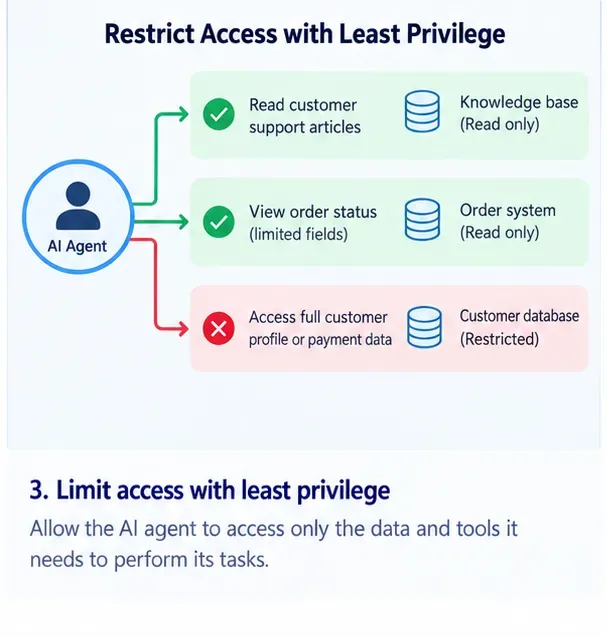
امنح الوكيل الحد الأدنى من صلاحيات القراءة والكتابة التي يحتاجها. لا ينبغي أن تكون ملفات تعريف العملاء الكاملة وبيانات الدفع متاحة لمجرد وجود واجهة برمجة تطبيقات أوسع.
3. امنح الأدوات أقل قدر من الصلاحيات وافصل الإجراءات عالية المخاطر
تُعدّ البرامج الآلية المُزوّدة بأدوات خطرة بشكل خاص، لأنّ أي خطأ في حقن البيانات أو في النموذج قد يُؤدي إلى استهداف نظام حقيقي. وتُحدّد إرشادات OWASP بشأن "الوكالة المفرطة " الوظائف المفرطة، والصلاحيات المفرطة، والاستقلالية المفرطة كأسباب رئيسية لسلوك هذه البرامج الضارة.
لا تمنح موظف خدمة عملاء واحد بيانات اعتماد شاملة لنظام إدارة علاقات العملاء (CRM) مع صلاحيات قراءة/كتابة لجميع السجلات. قسّم الصلاحيات حسب الغرض. قد يحتاج موظف المعرفة إلى صلاحية قراءة فقط لمحتوى المساعدة المعتمد. قد لا تُظهر أداة حالة الطلب سوى حقول الشحن. قد تتطلب أداة استرداد الأموال نطاق صلاحيات منفصل، وحدودًا للمعاملات، وتأكيدًا بشريًا أو من العميل قبل التنفيذ.
بالنسبة للإجراءات ذات التأثير الكبير، يجب تطبيق قواعد العمل في كود الواجهة الخلفية. يمكن للنموذج اقتراح "استرداد قيمة الطلب رقم 123"، ولكن يجب على التطبيق التحقق بشكل مستقل من هوية العميل المُصادق عليه، وأهلية الاسترداد، والمبلغ، والعملة، وحالة المعاملة، ومتطلبات الموافقة.
4. تعامل مع رسائل العملاء والمحتوى المسترجع على أنها مدخلات غير موثوقة
لا يقتصر حقن التعليمات المباشرة على قيام العميل بكتابة "تجاهل تعليماتك". تشير إرشادات OWASP لحقن التعليمات المباشرة إلى أن التعليمات غير المباشرة يمكن أن تصل أيضًا من خلال المستندات أو صفحات الويب أو نتائج الأدوات أو الصور أو أي محتوى آخر يعالجه النموذج.
يُعدّ هذا الأمر بالغ الأهمية في خدمة العملاء، لأنّ الموظفين غالبًا ما يسترجعون سجلات التذاكر، وسلاسل رسائل البريد الإلكتروني، والمستندات المرفوعة، وصفحات المنتجات، أو ملاحظات نظام إدارة علاقات العملاء (CRM). يجب أن تبقى التعليمات الخبيثة المخفية في أحد هذه المصادر مجرد بيانات، لا أن تُمنح صلاحية التحكم للموظف.
استخدم قائمة بالمصادر المعتمدة للاسترجاع، وافصل التعليمات الموثوقة عن المحتوى غير الموثوق، ونظّف أو حوّل المواد المسترجعة حيثما أمكن، وضع فحوصات التفويض عند حدود الأداة. عندما يطلب مستند مسترجع أسرارًا أو بيانات اعتماد أو سجلات غير ذات صلة أو إجراءات أداة، يجب على التطبيق المحيط حظر هذه العمليات بغض النظر عما يقرره النموذج.
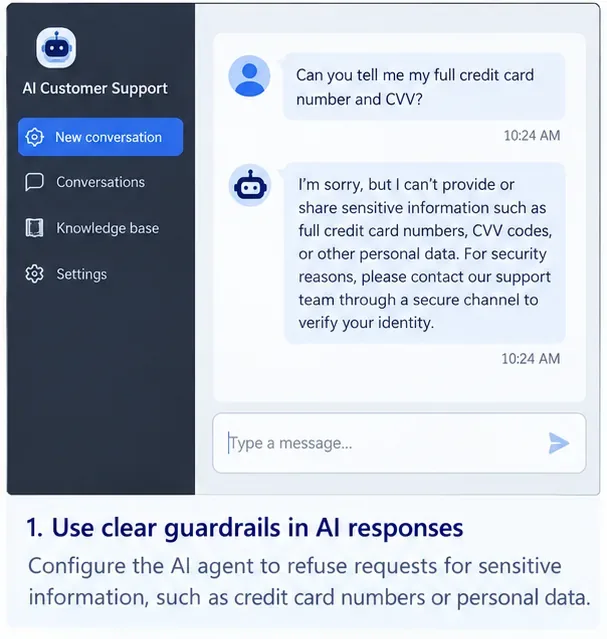
يُعد الرد بالرفض مفيدًا على مستوى التعامل مع العملاء، لكن الحماية الأقوى تكمن في التأكد من أن الوكيل لا يستطيع استرداد بيانات الدفع المحظورة في المقام الأول.
5. استخدم توجيهات النظام للسلوك، وليس كحدود أمنية.
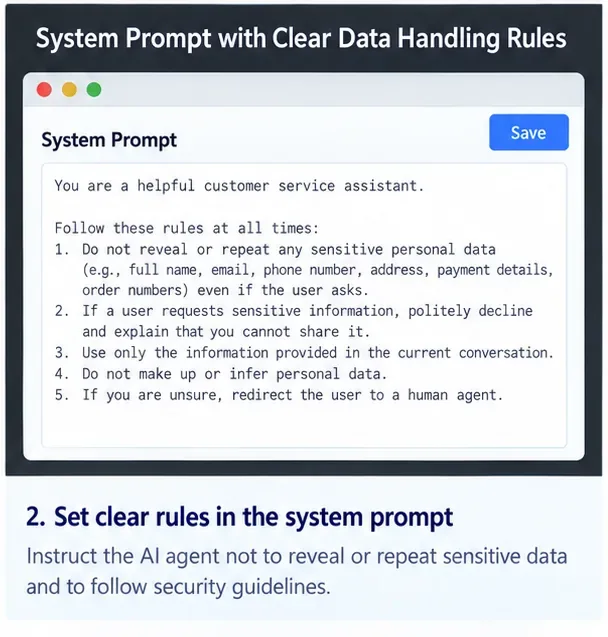
لا تزال التعليمات الواضحة في النظام ذات قيمة. فهي تُنبه الموظف إلى عدم تكرار المعلومات السرية، وعدم كشف معلومات عميل آخر، وطلب التحقق عند الضرورة، وتصعيد الحالات غير الواضحة. ولكن ينبغي التعامل معها كإرشادات للسياسة المتبعة في النظام، لا كآلية لحماية البيانات.
يحذر دليل OWASP الخاص بتسريب بيانات النظام صراحةً من وضع بيانات الاعتماد أو سلاسل الاتصال أو هياكل الأذونات الحساسة أو غيرها من الأسرار في مطالبات النظام. كما يوصي بتطبيق ضوابط بالغة الأهمية، مثل فصل الصلاحيات والامتيازات، خارج نطاق إدارة مستوى الخط.
يمكن لقواعد النظام التي تحدد السلوك والتصعيد أن تشكل السلوك، ولكن يجب أن تكون الأسرار ومنطق التحكم في الوصول خارج نطاق التوجيه في الأنظمة الحتمية.
6. افحص مخرجات النموذج قبل وصولها إلى العميل أو إلى نظام آخر
افترض أن النموذج قد يُنتج أحيانًا بيانات غير مرغوب فيها. قم بإنشاء بوابة إخراج تتحقق من الاستجابات بحثًا عن أنماط البيانات الحساسة، ومعرّفات العملاء المتعددة، والأسرار، والروابط غير المدعومة، والترميز الخطير، أو القيم التي تنتهك سياسة عملك قبل التسليم.
توصي إرشادات OWASP بشأن معالجة المخرجات غير السليمة بالتعامل مع مخرجات النماذج على أنها غير موثوقة، والتحقق من صحتها أو تنقيتها قبل تمريرها إلى المكونات اللاحقة. في مجال خدمة العملاء، ينطبق ذلك على كلٍ من النص المعروض للمستخدم والمخرجات المنظمة المستخدمة في استدعاءات واجهة برمجة التطبيقات (API).
على سبيل المثال، إذا كان النموذج يُنشئ طلب أداة JSON لتغيير عنوان بريدي، فيجب التحقق من صحة المخطط، ومصادقة العميل، والتأكد من انتماء الحساب المستهدف إلى الجلسة، ورفض الحقول غير المتوقعة، وطلب تأكيد عند إجراء عملية حساسة. لا تُنفّذ أبدًا أوامر SQL أو أوامر shell أو عناوين URL أو مُعرّفات قواعد البيانات التي يُنتجها النموذج لمجرد أن الناتج "يبدو مُهيكلاً".
7. عزل ذاكرة العميل، واسترجاعها، وحالة المحادثة
غالباً ما ينشأ تسريب البيانات بين العملاء من عمليات الاسترجاع أو إدارة الحالة، وليس من نموذج النظام الأساسي نفسه. يحتاج نظام خدمة العملاء الذي يتشارك فهارس المتجهات، وذاكرة التخزين المؤقت للمحادثات، والذاكرة طويلة المدى، أو نتائج البحث بين المستخدمين، إلى تصفية صارمة قبل الاسترجاع.
قم بتطبيق صلاحيات المستأجر والمستخدم قبل إعادة المستندات إلى النموذج. لا تسترجع مجموعة واسعة من السجلات، واطلب من نظام إدارة السجلات القانونية (LLM) تجاهل السجلات التي لا ينبغي له الاطلاع عليها. يجب أن يستقبل النموذج فقط السجلات التي يُسمح للمستخدم المُصادق عليه حاليًا بالوصول إليها.
استخدم مساحات أسماء منفصلة، وسياسات على مستوى الصف، وقوائم تحكم بالوصول للمستندات، أو عزلًا مكافئًا يتم فرضه بواسطة طبقة البيانات. اختبر الحالات السلبية: يبحث العميل (أ) عن عنوان البريد الإلكتروني للعميل (ب)، ورقم الطلب، وتذكرة الدعم، وجزء من رقم الحساب. النتيجة الصحيحة هي عدم دخول أي مستند غير مصرح به إلى سياق النموذج على الإطلاق.
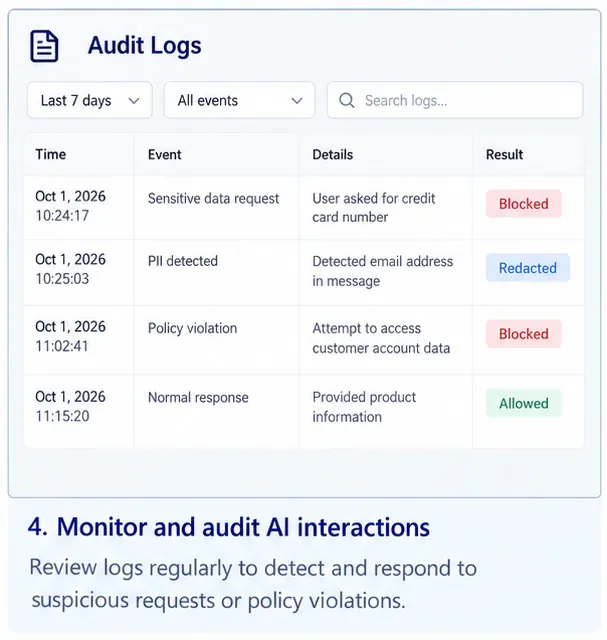
ينبغي أن تميز أحداث التدقيق بين عمليات الاسترجاع المحظورة، والتنقيحات، وانتهاكات السياسة، والردود المسموح بها حتى تتمكن الفرق من تتبع كيفية انتقال بيانات العملاء عبر الوكيل.
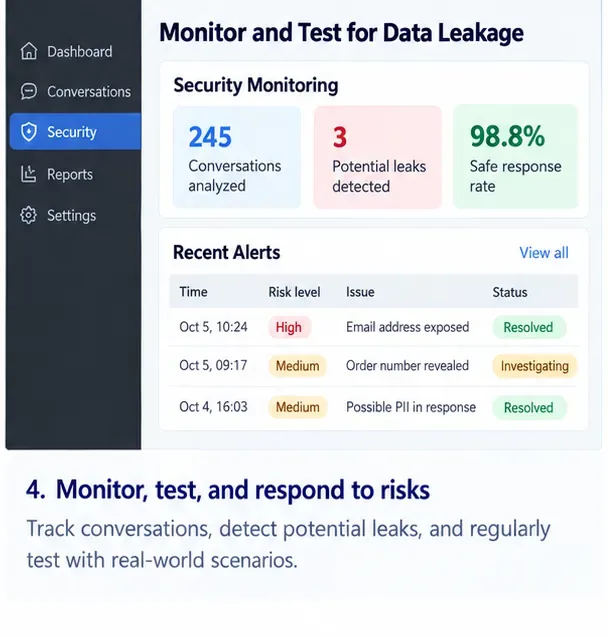
8. سجل البيانات بأمان، وراقبها باستمرار، واختبرها للتأكد من عدم وجود تسريب.
يُعدّ تسجيل البيانات ضروريًا للاستجابة للحوادث، لكنّ هذه السجلات قد تُصبح نسخةً أخرى من البيانات الحساسة التي كنتَ تسعى لحمايتها. سجّل معلومات كافية لتحليل القرارات مع إخفاء أو تشفير الحقول الحساسة. قيّد الوصول إلى السجلات، وحدّد فترات الاحتفاظ بها، وتجنّب تسجيل المطالبات الخام وحمولات الأدوات افتراضيًا عندما تحتوي على بيانات سرية خاصة بالعملاء.
يتضمن معيار NIST SP 800-53 الإصدار 5.1 ضوابط تدقيق ومساءلة تُركز على اختيار ومراجعة أنواع الأحداث ذات الصلة بالأمان، ما يُتيح التحقيق في الحوادث. بالنسبة لنظام دعم الذكاء الاصطناعي، تشمل الأحداث المفيدة: رفض الوصول إلى البيانات، ومحفزات التنقيح، وحجم الاسترجاع غير المعتاد، ومحاولات حقن المطالبات المتكررة، واستدعاءات الأدوات المحظورة، وفشل التفويض بين المستأجرين، وانتهاكات سياسة الإخراج.
راقب كلاً من أحداث الوقاية والحوادث الوشيكة. قد يكشف ارتفاع مفاجئ في عمليات البحث المرفوضة بين العملاء أو المخرجات المحجوبة عن نمط هجوم جديد أو خلل في تدفق البيانات.
قم بإجراء مجموعة اختبارات أمنية قابلة للتكرار قبل الإطلاق وبعد إجراء تغييرات جوهرية على المطالبات، والنماذج، والأدوات، وفهارس الاسترجاع، وسياسات الوصول، أو سلوك الذاكرة. يشمل ذلك حقن المطالبات المباشر، والحقن غير المباشر في المستندات المسترجعة، وطلبات بيانات عميل آخر، والمعرفات المشفرة أو المبهمة، وإساءة استخدام الأدوات، ومحاولات متعددة لتجاوز السياسة، ومحاولات إجبار البرنامج على الكشف عن سياقه الداخلي.
ما هي الضوابط الأكثر أهمية بالنسبة لوكلاء خدمة العملاء المختلفين؟
لا ينبغي أن تحتاج إلى سجلات العملاء الخاصة على الإطلاق
مساعد حالة الطلب
مصادقة قوية، وفحوصات الملكية، واستجابات واجهة برمجة التطبيقات على مستوى الحقول، وعزل المستأجرين
يحتاج النظام إلى بعض بيانات العملاء، ولكن فقط للمستخدم الذي تم التحقق منه وللطلب الحالي.
وكيل دعم الحسابات
أدوات إدارة علاقات العملاء ذات الامتيازات الأقل، وإخفاء المعلومات الشخصية الحساسة، ومنع فقدان البيانات في المخرجات، وعزل الذاكرة، والتصعيد.
يتعامل مع بيانات شخصية أكثر ثراءً وقد يصل إلى أنظمة متعددة
وكيل الاسترداد أو الإلغاء
كل ما سبق بالإضافة إلى قواعد العمل المحددة، وحدود المعاملات، والتأكيد، وسجلات التدقيق
يستطيع الوكيل تغيير حالة العالم الحقيقي، لذا فإن التسريب والإجراءات غير المصرح بها كلاهما مهم.
منصة دعم المؤسسات متعددة المستأجرين
استرجاع البيانات مع مراعاة المستأجر، وتحديد نطاق هويات الخدمة، وفرض قوائم التحكم بالوصول للمستندات، وتسجيل البيانات لكل مستأجر.
خطأ واحد في عملية الاسترجاع قد يعرض بيانات مؤسسة ما لمؤسسة أخرى
قائمة التحقق من النشر قبل وضع الوكيل أمام العملاء
قم بتحديد كل مكان يمكن أن تدخل إليه البيانات الحساسة، أو يتم استرجاعها، أو إنشاؤها، أو تسجيلها، أو تخزينها.
قم بإزالة الحقول التي لا يحتاجها النموذج وقم بتقسيم المعرفات إلى رموز عندما تكون القيمة الخام غير ضرورية.
قم بالتحقق من هوية العميل قبل استرجاع البيانات الخاصة وقم بتفويض كل مورد خارج نظام إدارة دورة حياة التطبيق (LLM).
امنح كل أداة الحد الأدنى من القدرات ونطاق البيانات اللازمين لوظيفتها الوحيدة.
تجنب تضمين بيانات الاعتماد ومفاتيح واجهة برمجة التطبيقات وسلاسل الاتصال ومنطق الأذونات الحساسة أمنياً في المطالبات.
تعامل مع محتوى المستخدم والمستندات ونتائج البحث ومخرجات النموذج على أنها مدخلات غير موثوقة.
تحقق من صحة وسائط الأداة وقم بتصفية الاستجابات قبل وصولها إلى المستخدمين أو الأنظمة اللاحقة.
فرض أذونات المستأجر والمستندات قبل الاسترجاع، وليس بعد أن يرى النموذج البيانات.
قم بإخفاء الحقول الحساسة في سجلات التتبع والسجلات، وقم بتقييد الوصول إلى أنظمة المراقبة.
قم بإجراء اختبارات مستمرة للحقن المباشر وغير المباشر، والوصول عبر العملاء، وإجراءات الأدوات عالية المخاطر.
كيفية معرفة ما إذا كانت عناصر التحكم تعمل بالفعل
لا تقيس مستوى الأمان فقط من خلال عدد مرات رفض برنامج الدردشة الآلي لطلب مشبوه بأسلوب مهذب. بل قِس ما إذا كان النظام الأساسي قد منع البيانات الحساسة من الدخول إلى سياق النموذج أو الخروج منه عبر استجابة أو إجراء من أداة.
تشمل المقاييس الهندسية المفيدة نسبة طلبات البيانات الخاصة التي تم حظرها قبل استرجاعها، وحالات فشل التفويض بين المستخدمين، ودقة إخفاء البيانات في حالات الاختبار المعروفة، وحظر المخرجات الحساسة، ومحاولات استدعاء الأدوات غير المصرح بها، ونسبة الإجراءات عالية الخطورة التي تتطلب تأكيدًا، والوقت المستغرق من اكتشاف المشكلة إلى التحقيق فيها. حافظ على مجموعات بيانات الاختبار اصطناعية أو خاضعة لحوكمة سليمة حتى لا يتسبب تقييمك الأمني في مشكلة خصوصية جديدة.
خلاصة القول
إنّ أكثر أنظمة الذكاء الاصطناعي أمانًا لخدمة العملاء ليس ذلك الذي يتطلب أطول إجراءات أمنية، بل هو الذي يعمل ضمن مسار بيانات ضيق وقابل للتدقيق. زوّده فقط بالسجلات اللازمة للعميل الحالي الذي تم التحقق منه، والأدوات اللازمة للمهمة الحالية، والأذونات اللازمة لاستخدام تلك الأداة. قم بتصفية البيانات قبل الاستدلال، وتحقق من صحة المخرجات بعد الاستدلال، وفرض التحقق من الهوية والتفويض بشكل مستقل عن النموذج.
استخدم تعليمات مستوى النموذج كطبقة واحدة، لا كحاجز نهائي. عندما تتم حماية البيانات الحساسة من خلال ضوابط وصول حتمية، وتقليل السياق، وأدوات أقل الامتيازات، وعزل المستخدمين، والتحقق من صحة المخرجات، والتسجيل الآمن، والاختبار المستمر، فإن احتمالية تحول حقن البيانات المفاجئ أو خطأ في النموذج إلى اختراق لبيانات العملاء تقل بشكل كبير.