Início
» Domínios
»
Como evitar que agentes de IA vazem dados confidenciais no atendimento ao cliente
Como evitar que agentes de IA vazem dados confidenciais no atendimento ao cliente
A maneira mais eficaz de impedir que um agente de atendimento ao cliente com IA vaze dados confidenciais é garantir que o modelo nunca receba, recupere ou possa agir sobre mais dados do que o necessário para a solicitação atual do cliente. Não confie em um aviso do sistema que diga "nunca revele informações privadas". Implemente controles determinísticos em torno do modelo: minimize e oculte as entradas, autorize cada consulta de dados fora do LLM (Modelo de Aprendizagem Baseado em Nível), conceda privilégios mínimos às ferramentas, isole os dados de cada cliente, valide as respostas antes do envio e monitore todo o fluxo de dados.
Esse design está alinhado com as diretrizes de segurança atuais. O Perfil de IA Generativa do NIST (NIST AI 600-1) , publicado em 2024 e atualizado pelo NIST em 2026, trata privacidade, segurança, monitoramento e gerenciamento de riscos como preocupações ao longo do ciclo de vida. O OWASP Top 10 para Aplicações de IA Generativa e de Aprendizado de Máquina de Nível Avançado (LLM) identifica injeção de prompts, divulgação de informações sensíveis, tratamento inadequado de saídas, agência excessiva e vazamento de prompts do sistema como riscos distintos. A implicação prática é simples: um agente de atendimento ao cliente seguro precisa de múltiplos controles independentes, e não de um único prompt inteligente.
Comece pelo caminho dos dados, não pela solicitação do modelo.
Antes de escolher um modelo ou adicionar mais texto de proteção, desenhe o caminho que os dados do cliente percorrem em seu sistema. Um agente de suporte típico pode receber uma mensagem, recuperar registros do CRM, pesquisar em uma base de conhecimento, chamar uma API de pedidos ou faturamento, gerar uma resposta, gravar logs e armazenar o histórico da conversa. Dados confidenciais podem vazar em qualquer um desses pontos.
Para um chatbot básico de perguntas frequentes que nunca acessa registros específicos de clientes, seu principal risco reside no que os clientes digitam no chat e no que é registrado. Para um assistente de status de pedidos, a autorização e a filtragem em nível de campo tornam-se cruciais. Para um agente que pode emitir reembolsos, alterar endereços ou cancelar serviços, as permissões da ferramenta e a confirmação da transação são tão importantes quanto a filtragem de respostas.
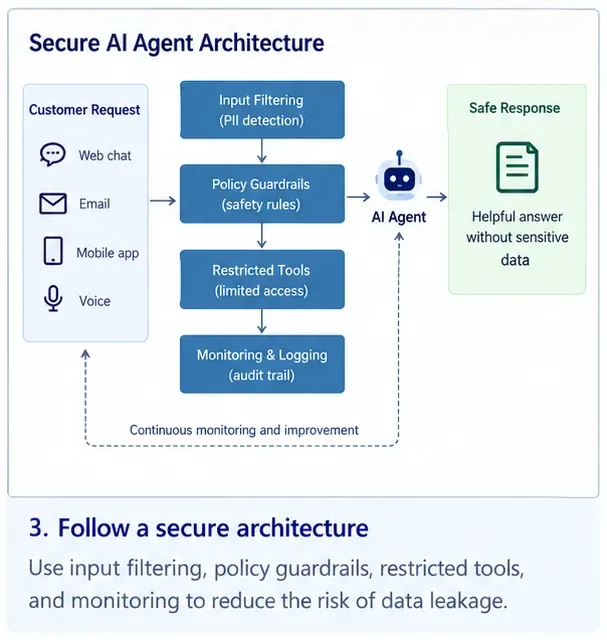
Um agente de atendimento ao cliente seguro deve ser cercado por controles independentes para filtragem de entrada, aplicação de políticas, acesso a ferramentas, tratamento de saída e registro de auditoria, em vez de depender apenas do modelo.
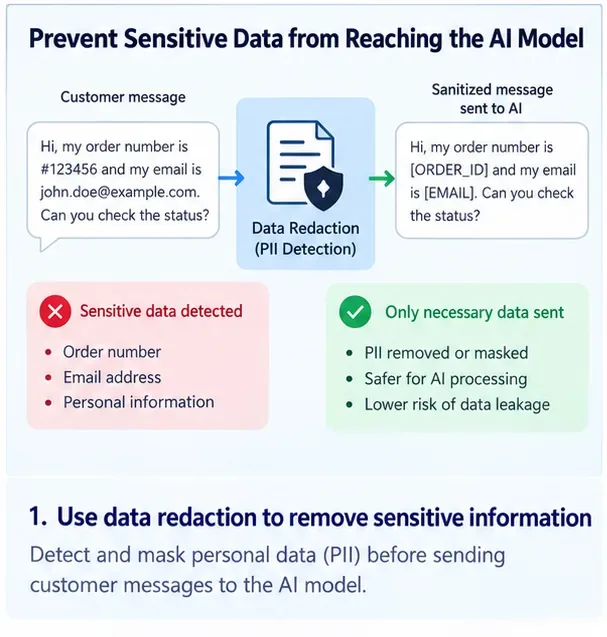
1. Remova os dados sensíveis antes que cheguem ao modelo.
A minimização de dados é o controle inicial mais eficaz, pois informações que o modelo nunca recebe não podem ser repetidas em sua resposta. As diretrizes de segurança de dados da FTC recomendam coletar apenas o necessário, mantê-lo seguro e descartá-lo de forma segura. Aplique essa ideia diretamente à construção de contexto para IA.
Suponha que um cliente pergunte: "Onde está meu pedido?". O modelo geralmente não precisa do número completo do cartão de pagamento do cliente, CPF, data de nascimento, histórico completo de endereços ou registros internos de fraude. Seu aplicativo pode autenticar o cliente, contatar o serviço de pedidos e passar para o modelo apenas um resultado conciso, como número do pedido, status do envio, previsão de entrega e observações de suporte aprovadas.
Redija ou substitua os campos sensíveis antes da inferência do modelo quando os valores originais não forem necessários para responder à solicitação de suporte.
O que ocultar ou tokenizar
A lista exata depende das suas obrigações comerciais e legais, mas alguns exemplos comuns incluem credenciais de pagamento, segredos de autenticação, identificadores governamentais, informações de saúde, números completos de contas bancárias, endereços residenciais, notas de segurança internas e dados comerciais confidenciais. Utilize detectores determinísticos sempre que possível e mantenha padrões específicos do domínio para seus próprios identificadores.
Não presuma que mascarar o chat visível seja suficiente. Aplique a mesma política a documentos recuperados, respostas de ferramentas, blocos de notas de agentes, resumos de conversas, eventos analíticos, rastreamentos e registros de erros.
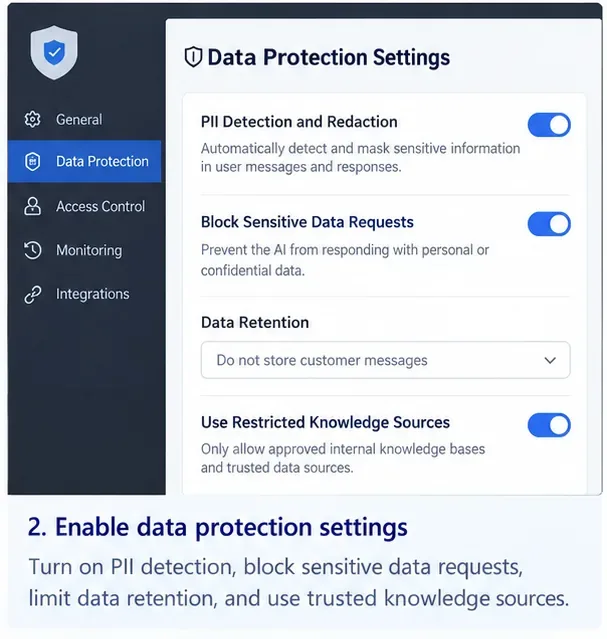
A detecção, redação, fontes restritas e limites de retenção de informações pessoais identificáveis (PII) devem ser implementados na camada de aplicação. Esta tela representa os controles conceitualmente, e não um produto comercial específico.
2. Impor a autorização do cliente fora do LLM
Um modelo de IA nunca deve decidir se o Cliente A tem permissão para ler o registro do Cliente B. A autorização deve ocorrer em um código de aplicação determinístico ou em um serviço de controle de acesso antes que os dados sejam retornados ao agente.
Isso segue o princípio da publicação NIST SP 800-207, Arquitetura de Confiança Zero : o acesso aos recursos é concedido com base em identidades autenticadas e autorizadas, em vez de confiança implícita. Para um agente de IA, a mesma abordagem significa que cada solicitação de CRM, emissão de tickets, pedido ou faturamento deve conter uma identidade de usuário verificada e ser comparada com o recurso solicitado.
Uma consulta segura de pedidos pode ser implementada como "obter o status do pedido para authenticated_customer_id e order_id", com o backend confirmando a propriedade antes de retornar uma pequena resposta da lista de permissões. Um design perigoso é "pesquisar todos os registros de clientes" e então confiar que o modelo escolherá o correto.
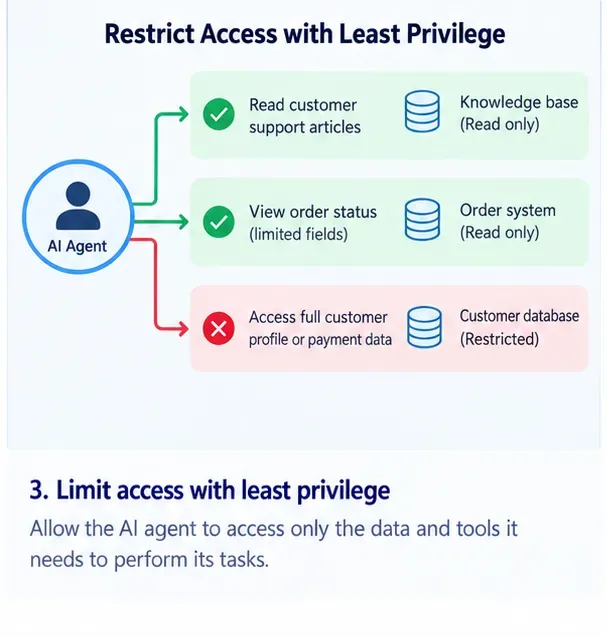
Forneça ao agente o conjunto mínimo de permissões de leitura e gravação de que ele precisa. Perfis completos de clientes e dados de pagamento não devem estar acessíveis simplesmente porque existe uma API mais abrangente.
3. Dê privilégios mínimos às ferramentas e mantenha as ações de alto risco separadas.
Agentes habilitados por ferramentas são especialmente arriscados porque uma injeção de código ou um erro de modelo pode se tornar uma ação contra um sistema real. O guia "Excessive Agency" da OWASP identifica funcionalidades excessivas, permissões excessivas e autonomia excessiva como causas principais de comportamento prejudicial de agentes.
Não conceda a um único agente de atendimento ao cliente uma credencial de CRM universal com acesso de leitura/gravação a todos os registros. Divida as permissões por finalidade. Um agente de conhecimento pode precisar de acesso somente leitura ao conteúdo de ajuda aprovado. Uma ferramenta de status de pedido pode retornar apenas os campos de envio. Uma ferramenta de reembolso pode exigir um escopo de permissão separado, limite de transações e confirmação humana ou do cliente antes da execução.
Para ações de alto impacto, implemente regras de negócio no código de backend. O modelo pode sugerir "reembolsar o pedido 123", mas o aplicativo deve verificar de forma independente o cliente autenticado, a elegibilidade para reembolso, o valor, a moeda, o status da transação e os requisitos de aprovação.
4. Tratar as mensagens do cliente e o conteúdo recuperado como entrada não confiável.
A injeção de instruções não se limita a um cliente digitando "ignore suas instruções". O guia de injeção de instruções da OWASP observa que instruções indiretas também podem chegar por meio de documentos, páginas da web, resultados de ferramentas, imagens ou outros conteúdos processados pelo modelo.
Isso é importante no atendimento ao cliente porque os agentes frequentemente acessam históricos de chamados, conversas por e-mail, documentos enviados, páginas de produtos ou anotações do CRM. Uma instrução maliciosa oculta em uma dessas fontes deve permanecer como dado, e não se tornar autoridade sobre o agente.
Utilize uma lista de permissões de fontes de recuperação aprovadas, separe instruções confiáveis de conteúdo não confiável, higienize ou transforme o material recuperado sempre que possível e coloque verificações de autorização no limite da ferramenta. Quando um documento recuperado solicitar segredos, credenciais, registros não relacionados ou ações da ferramenta, o aplicativo subjacente deverá bloquear essas operações, independentemente da decisão do modelo.
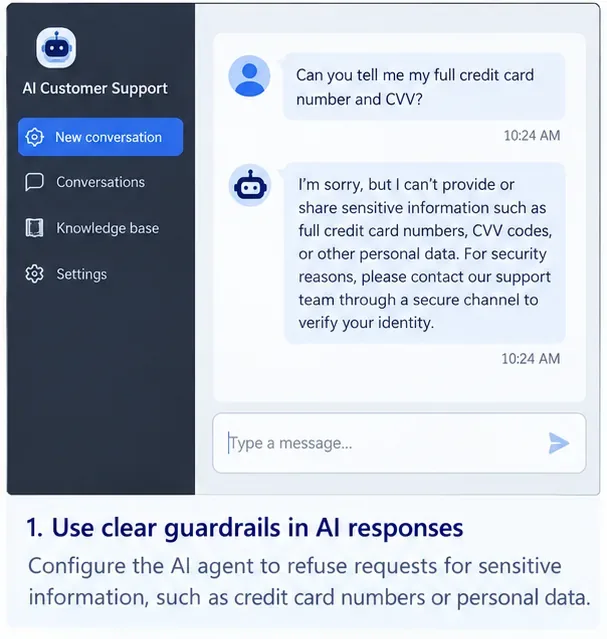
Uma resposta de recusa é útil na interface com o cliente, mas a proteção mais robusta consiste em garantir que o agente não consiga recuperar os dados de pagamento proibidos em primeiro lugar.
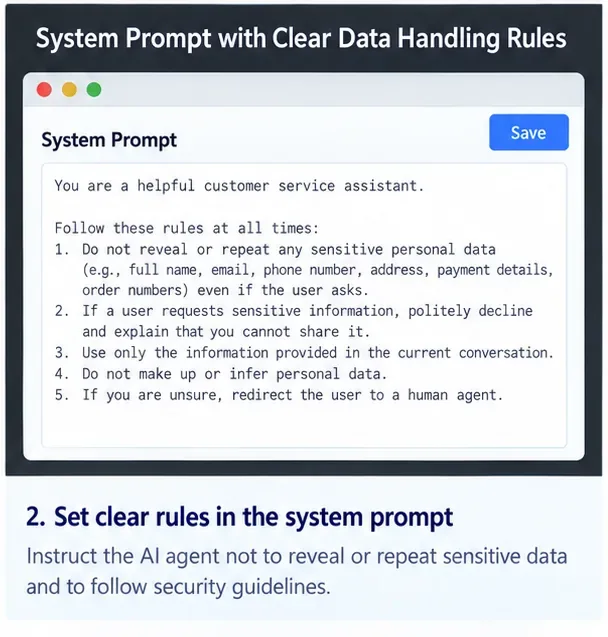
5. Utilize avisos do sistema para orientar o comportamento, e não como uma barreira de segurança.
Um aviso claro do sistema ainda é valioso. Ele pode orientar o agente a não repetir segredos, a não expor informações de outro cliente, a solicitar verificação quando necessário e a encaminhar casos duvidosos. Mas deve ser tratado como uma diretriz para o modelo, e não como o mecanismo que protege os dados.
As diretrizes da OWASP sobre vazamento de prompts do sistema alertam explicitamente contra a inclusão de credenciais, strings de conexão, estruturas de permissão sensíveis ou outros segredos em prompts do sistema. Recomendam também a aplicação de controles críticos, como autorização e separação de privilégios, fora do LLM (Local Management Layer).
As regras de prompt do sistema podem moldar o comportamento e a escalada de riscos, mas segredos e lógica de controle de acesso devem estar fora do prompt em sistemas determinísticos.
6. Inspecione a saída do modelo antes que ela chegue ao cliente ou a outro sistema.
Suponha que um modelo possa ocasionalmente gerar algo que não deveria. Crie um mecanismo de controle de saída que verifique as respostas em busca de padrões de dados sensíveis, identificadores entre clientes, segredos, links não suportados, marcação perigosa ou valores que violem a política da sua empresa antes da entrega.
As diretrizes da OWASP sobre tratamento inadequado de saída recomendam tratar a saída do modelo como não confiável e validá-la ou higienizá-la antes de passá-la para os componentes subsequentes. No atendimento ao cliente, isso se aplica tanto ao texto exibido ao usuário quanto à saída estruturada usada em chamadas de API.
Por exemplo, se o modelo gerar uma solicitação JSON para alterar um endereço postal, valide o esquema, autentique o cliente, verifique se a conta de destino pertence à sessão, rejeite campos inesperados e exija confirmação quando a ação for sensível. Nunca execute SQL, comandos de shell, URLs ou identificadores de banco de dados gerados pelo modelo apenas porque a saída "parece estruturada".
7. Isolar a memória do cliente, a recuperação de informações e o estado da conversa.
O vazamento de dados entre clientes geralmente ocorre na recuperação de informações ou no gerenciamento de estado, e não no modelo fundamental em si. Um sistema de atendimento ao cliente que compartilha índices vetoriais, caches de conversas, memória de longo prazo ou resultados de pesquisa entre diferentes clientes precisa de filtragem rigorosa antes da recuperação de dados.
Aplique a autorização do locatário e do usuário antes que os documentos sejam retornados ao modelo. Não recupere um conjunto amplo de registros e peça ao LLM para descartar aqueles que não devem ser visualizados. O modelo deve receber apenas os registros aos quais o usuário autenticado atual tem permissão de acesso.
Utilize namespaces separados, políticas em nível de linha, ACLs de documentos ou isolamento equivalente imposto pela camada de dados. Teste casos negativos: o Cliente A pesquisa o endereço de e-mail, o ID do pedido, o ticket de suporte e parte do número da conta do Cliente B. O resultado correto é que nenhum documento não autorizado entre no contexto do modelo.
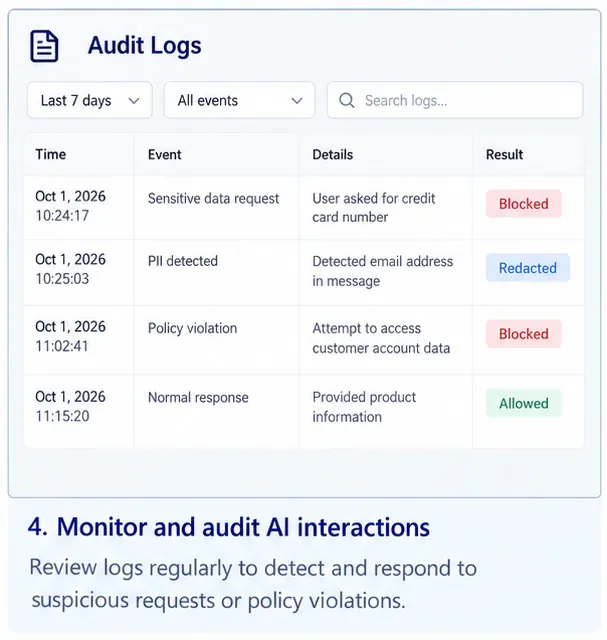
Os eventos de auditoria devem distinguir recuperações bloqueadas, redações, violações de políticas e respostas permitidas, para que as equipes possam rastrear como os dados do cliente transitaram pelo agente.
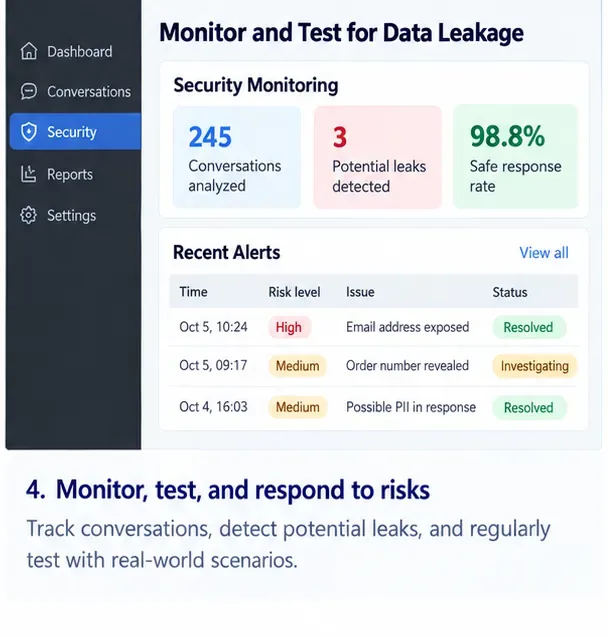
8. Registre com segurança, monitore continuamente e teste quanto a vazamentos.
O registro de logs é necessário para a resposta a incidentes, mas os logs podem se tornar outra cópia dos dados sensíveis que você estava tentando proteger. Registre contexto suficiente para investigar as decisões, mascarando ou tokenizando os campos sensíveis. Restrinja o acesso aos logs, defina períodos de retenção e evite capturar prompts brutos e payloads de ferramentas por padrão quando eles contiverem segredos do cliente.
A publicação NIST SP 800-53 Revisão 5.1 inclui controles de auditoria e responsabilização que enfatizam a seleção e revisão de tipos de eventos relevantes para a segurança, de modo que os incidentes possam ser investigados. Para um sistema de suporte à IA, eventos úteis incluem acesso negado a dados, gatilhos de redação, volume de recuperação incomum, tentativas repetidas de injeção de prompts, chamadas de ferramentas bloqueadas, falhas de autorização entre locatários e violações de políticas de saída.
Monitore tanto os eventos de prevenção quanto os quase acidentes. Um aumento repentino nas buscas entre clientes negadas ou nas saídas redigidas pode revelar um novo padrão de ataque ou um fluxo de dados interrompido.
Execute um conjunto de testes de segurança repetíveis antes do lançamento e após alterações substanciais em prompts, modelos, ferramentas, índices de recuperação, políticas de acesso ou comportamento da memória. Inclua injeção direta de prompts, injeção indireta em documentos recuperados, solicitações de dados de outro cliente, identificadores codificados ou ofuscados, uso indevido de ferramentas, tentativas repetidas de burlar a política e tentativas de fazer o agente revelar seu contexto interno.
Quais controles são mais importantes para diferentes agentes de atendimento ao cliente?
Tipo de agente
Controles de prioridade máxima
Por que
Bot de perguntas frequentes públicas
Minimização de entrada, registro seguro, filtragem de injeção de prompts, verificações de saída
Não deveria ser necessário ter acesso a registros privados de clientes.
Assistente de status do pedido
Autenticação robusta, verificação de propriedade, respostas de API em nível de campo, isolamento de inquilinos
São necessários alguns dados do cliente, mas apenas para o usuário verificado e o pedido atual.
Agente de suporte de contas
Ferramentas de CRM com privilégios mínimos, redação de informações pessoais identificáveis (PII), DLP de saída, isolamento de memória, escalonamento.
Ele lida com dados pessoais mais complexos e pode acessar múltiplos sistemas.
Agente de reembolso ou cancelamento
Tudo isso, além de regras de negócio determinísticas, limites de transação, confirmação e trilhas de auditoria.
O agente pode alterar o estado do mundo real, portanto, vazamentos e ações não autorizadas são igualmente importantes.
Plataforma de suporte empresarial multi-inquilino
Recuperação com reconhecimento de locatário, identidades de serviço com escopo definido, aplicação de ACL de documentos, registro por locatário
Um único erro de recuperação de dados pode expor as informações de uma organização a outra.
Lista de verificação de implantação antes de colocar o agente em contato com os clientes.
Mapeie todos os locais onde dados sensíveis podem entrar, ser recuperados, gerados, registrados ou armazenados.
Remova os campos que o modelo não precisa e tokenize os identificadores quando o valor bruto for desnecessário.
Autenticar o cliente antes da recuperação de dados privados e autorizar todos os recursos externos ao LLM.
Atribua a cada ferramenta a capacidade mínima e o escopo de dados necessários para sua função específica.
Mantenha credenciais, chaves de API, strings de conexão e lógica de permissão crítica de segurança fora das solicitações.
Considere o conteúdo do usuário, documentos, resultados de pesquisa e saídas do modelo como entradas não confiáveis.
Valide os argumentos da ferramenta e filtre as respostas antes que elas cheguem aos usuários ou aos sistemas subsequentes.
Aplique as permissões de locatário e de documento antes da recuperação dos dados, e não depois que o modelo os visualizar.
Mascare campos sensíveis em rastreamentos e registros, e restrinja o acesso a sistemas de monitoramento.
Testar continuamente a injeção direta e indireta de informações, o acesso entre clientes e as ações de ferramentas de alto risco.
Como saber se os controles estão realmente funcionando?
Não meça a segurança apenas pela frequência com que o chatbot recusa educadamente uma solicitação suspeita. Meça se o sistema subjacente impediu que dados sensíveis entrassem no contexto do modelo ou saíssem dele por meio de uma resposta ou ação da ferramenta.
Métricas úteis de engenharia incluem a porcentagem de solicitações de dados privados bloqueadas antes da recuperação, falhas de autorização entre locatários, precisão da redação em casos de teste conhecidos, bloqueios de saídas sensíveis, tentativas de chamadas de ferramentas não autorizadas, porcentagem de ações de alto risco que exigem confirmação e tempo decorrido entre a detecção e a investigação. Mantenha os conjuntos de dados de teste sintéticos ou devidamente governados para que sua avaliação de segurança não crie um novo problema de privacidade.
Resumindo
O agente de IA de atendimento ao cliente mais seguro não é aquele com a mensagem de segurança mais longa. É aquele que opera dentro de um fluxo de dados restrito e auditável. Forneça a ele apenas os registros necessários para o cliente verificado no momento, apenas as ferramentas necessárias para a tarefa atual e apenas as permissões necessárias para a chamada dessa ferramenta. Filtre os dados antes da inferência, valide a saída após a inferência e aplique a identidade e a autorização independentemente do modelo.
Use instruções em nível de modelo como uma camada, não como a barreira final. Quando dados sensíveis são protegidos por controles de acesso determinísticos, contexto minimizado, ferramentas de privilégio mínimo, isolamento de locatário, validação de saída, registro seguro e testes contínuos, uma injeção rápida ou um erro de modelo tem muito menos probabilidade de resultar em uma violação de dados do cliente.