Главная
» Домены
»
Как предотвратить утечку конфиденциальных данных от агентов ИИ в службе поддержки клиентов
Как предотвратить утечку конфиденциальных данных от агентов ИИ в службе поддержки клиентов
Наиболее эффективный способ предотвратить утечку конфиденциальных данных от ИИ-оператора службы поддержки клиентов — это убедиться, что модель никогда не получает, не извлекает и не может обрабатывать больше данных, чем требуется для текущего запроса клиента. Не полагайтесь на системное сообщение типа «никогда не разглашайте личную информацию». Внедрите детерминированные средства контроля над моделью: минимизируйте и редактируйте входные данные, разрешайте каждый поиск данных вне LLM, предоставляйте инструментам минимальные привилегии, изолируйте данные каждого клиента, проверяйте ответы перед отправкой и отслеживайте весь процесс.
Такая конструкция соответствует направлению текущих рекомендаций по безопасности. Профиль генеративного ИИ NIST (NIST AI 600-1) , опубликованный в 2024 году и обновленный NIST в 2026 году, рассматривает конфиденциальность, безопасность, мониторинг и управление рисками как проблемы жизненного цикла. В списке OWASP Top 10 для приложений LLM и генеративного ИИ выделены такие риски, как внедрение подсказок, раскрытие конфиденциальной информации, ненадлежащая обработка выходных данных, чрезмерная свобода действий и утечка системных подсказок. Практическое следствие простое: безопасному агенту службы поддержки клиентов необходимы несколько независимых средств контроля, а не одна хитрая подсказка.
Начните с пути к данным, а не с запроса модели.
Прежде чем выбирать модель или добавлять дополнительный текст, ограничивающий доступ, проследите путь, по которому данные о клиенте проходят через вашу систему. Типичный сотрудник службы поддержки может получить сообщение, получить записи из CRM, выполнить поиск в базе знаний, обратиться к API заказа или выставления счетов, сгенерировать ответ, записать журналы и сохранить память о переписке. Утечка конфиденциальных данных может произойти на любом из этих этапов.
Для простого бота для часто задаваемых вопросов, который никогда не получает доступ к данным конкретных клиентов, основной риск заключается в том, что клиенты вводят в чат и что при этом регистрируется. Для помощника по отслеживанию статуса заказа критически важны авторизация и фильтрация на уровне полей. Для агента, который может оформлять возвраты, изменять адреса или отменять услуги, права доступа к инструментам и подтверждение транзакций так же важны, как и фильтрация ответов.
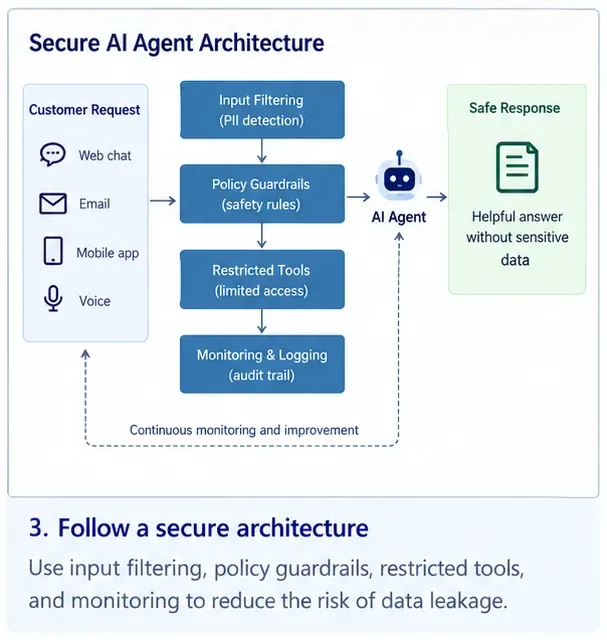
Безопасный оператор службы поддержки клиентов должен быть окружен независимыми средствами контроля для фильтрации входных данных, обеспечения соблюдения политик, доступа к инструментам, обработки выходных данных и ведения журналов аудита, а не полагаться только на модель.
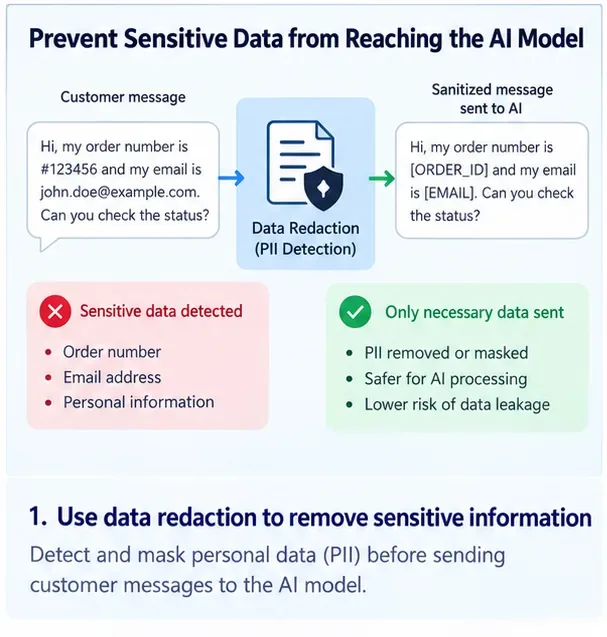
1. Удалите конфиденциальные данные до того, как они попадут в модель.
Минимизация данных — это наиболее эффективный первый этап контроля, поскольку информация, которую модель никогда не получает, не может быть воспроизведена в её ответе. Рекомендации Федеральной торговой комиссии (FTC) по безопасности данных советуют собирать только необходимую информацию, обеспечивать её безопасность и безопасно утилизировать. Примените эту идею непосредственно к построению контекста для ИИ.
Предположим, клиент спрашивает: «Где мой заказ?» Обычно модели не требуется полный номер платежной карты клиента, налоговый идентификатор, дата рождения, полная история адресов или внутренние данные о мошенничестве. Ваше приложение может аутентифицировать клиента, обратиться в службу обработки заказов и передать модели только узкий набор данных, таких как номер заказа, статус доставки, предполагаемое время доставки и подтвержденные данные службы поддержки.
Если исходные значения не требуются для ответа на запрос в службу поддержки, перед запуском модели следует удалить или заменить конфиденциальные поля.
Что следует отредактировать или выделить в виде токена
Точный список зависит от вашего бизнеса и юридических обязательств, но обычно в него входят платежные данные, секретные ключи аутентификации, государственные идентификаторы, медицинская информация, полные номера финансовых счетов, частные адреса, внутренние заметки по безопасности и конфиденциальные деловые данные. По возможности используйте детерминированные детекторы и поддерживайте специфические для вашей области шаблоны для собственных идентификаторов.
Не следует предполагать, что маскировки видимой части чата достаточно. Применяйте ту же политику к полученным документам, ответам инструментов, черновикам агентов, сводкам разговоров, событиям аналитики, трассировкам и журналам ошибок.
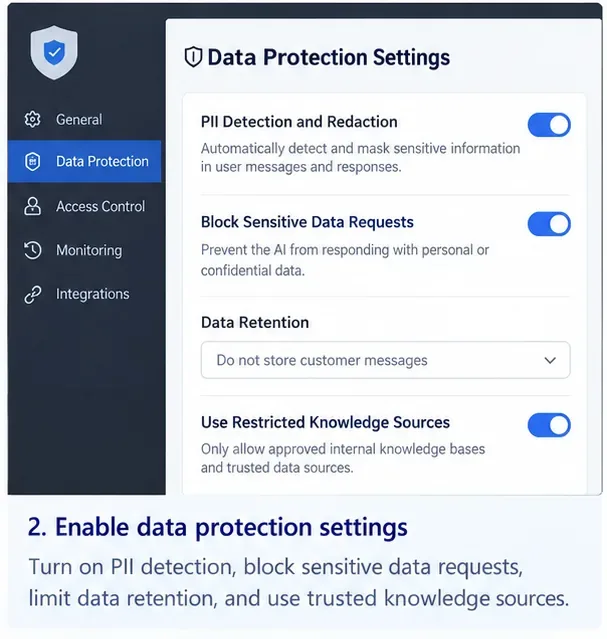
Обнаружение персональных данных, их редактирование, ограничение доступа к источникам и установление лимитов хранения должны осуществляться на уровне приложения. Данный экран представляет собой концептуальное описание элементов управления, а не описание конкретного коммерческого продукта.
2. Обеспечивать авторизацию клиентов вне LLM.
Модель искусственного интеллекта никогда не должна решать, разрешено ли клиенту А читать запись о клиенте Б. Авторизация должна происходить в детерминированном коде приложения или службе контроля доступа, прежде чем данные будут возвращены агенту.
Это соответствует принципу, лежащему в основе стандарта NIST SP 800-207 «Архитектура нулевого доверия» : доступ к ресурсам предоставляется на основе аутентифицированных и авторизованных идентификаторов, а не на основе неявного доверия. Для агента ИИ тот же подход означает, что каждый запрос в CRM, заявка, заказ или счет должны содержать подтвержденную личность пользователя и проверяться на соответствие запрашиваемому ресурсу.
Безопасный поиск заказа может быть реализован как «получение статуса заказа для authenticated_customer_id и order_id», при этом бэкэнд подтверждает право собственности, прежде чем вернуть небольшой ответ с указанием разрешенных элементов. Опасный подход — это «поиск по всем записям клиентов», а затем доверие к модели в выборе правильной записи.
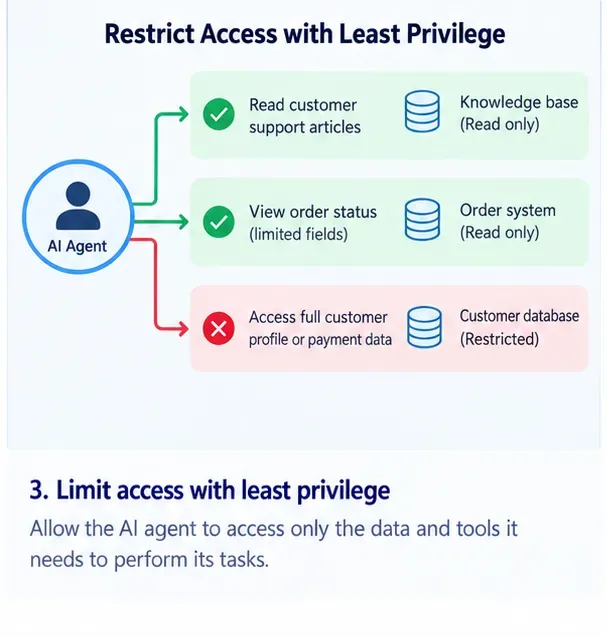
Предоставьте агенту минимальный набор необходимых ему возможностей чтения и записи. Полные профили клиентов и платежные данные не должны быть доступны только потому, что существует более широкий API.
3. Предоставьте инструментам минимальные права доступа и разделяйте действия, сопряженные с высоким риском.
Агенты, использующие встроенные инструменты, особенно рискованны, поскольку быстрая инъекция или ошибка модели могут привести к действию против реальной системы. В рекомендациях OWASP по избыточной активности агентов чрезмерная функциональность, чрезмерные разрешения и чрезмерная автономность определены как основные причины деструктивного поведения агентов.
Не следует предоставлять одному сотруднику службы поддержки универсальные учетные данные CRM с доступом на чтение/запись ко всем записям. Разделите возможности в зависимости от назначения. Сотруднику службы поддержки может потребоваться доступ только для чтения к утвержденному справочному контенту. Инструмент отслеживания статуса заказа может возвращать только поля, относящиеся к доставке. Инструмент возврата средств может потребовать отдельной области разрешений, ограничения количества транзакций и подтверждения от человека или клиента перед выполнением операции.
Для действий, оказывающих существенное влияние, необходимо внедрять бизнес-правила в бэкэнд-код. Модель может предложить «заказ на возврат 123», но приложение должно самостоятельно проверить подлинность клиента, право на возврат, сумму, валюту, статус транзакции и требования к утверждению.
4. Рассматривайте сообщения клиентов и полученный контент как ненадежные входные данные.
Внедрение подсказок не ограничивается вводом клиентом фразы «игнорируйте ваши инструкции». В руководстве OWASP по внедрению подсказок отмечается, что косвенные инструкции могут также поступать через документы, веб-страницы, результаты работы инструментов, изображения или другой контент, обрабатываемый моделью.
В сфере обслуживания клиентов это важно, поскольку операторы часто получают доступ к истории обращений, переписке по электронной почте, загруженным документам, страницам товаров или заметкам из CRM-системы. Вредоносная инструкция, скрытая в одном из этих источников, должна оставаться данными, а не давать оператору власть над ним.
Используйте список разрешенных источников получения данных, отделяйте доверенные инструкции от недоверенного контента, очищайте или преобразуйте полученные материалы, где это практически возможно, и размещайте проверки авторизации на границе инструмента. Когда полученный документ запрашивает секреты, учетные данные, несвязанные записи или действия инструмента, окружающее приложение должно блокировать эти операции независимо от решения модели.
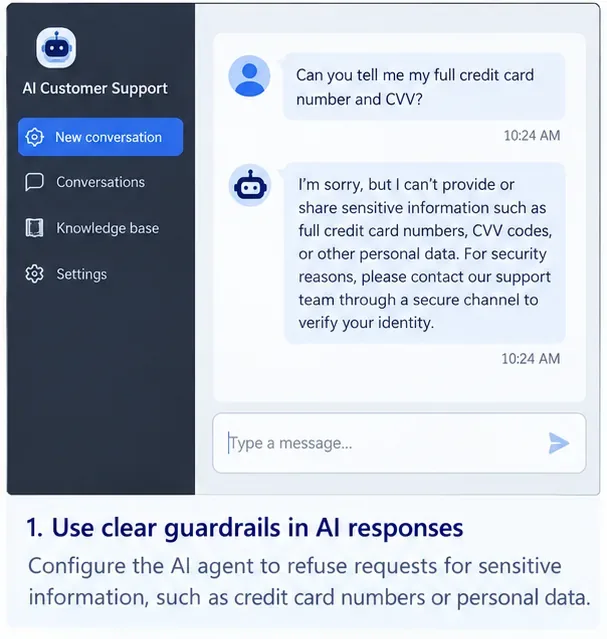
Отказ в предоставлении данных полезен на уровне взаимодействия с клиентом, но более надежной защитой является гарантия того, что агент вообще не сможет получить доступ к запрещенным платежным данным.
5. Используйте системные подсказки для определения желаемого поведения, а не в качестве барьера безопасности.
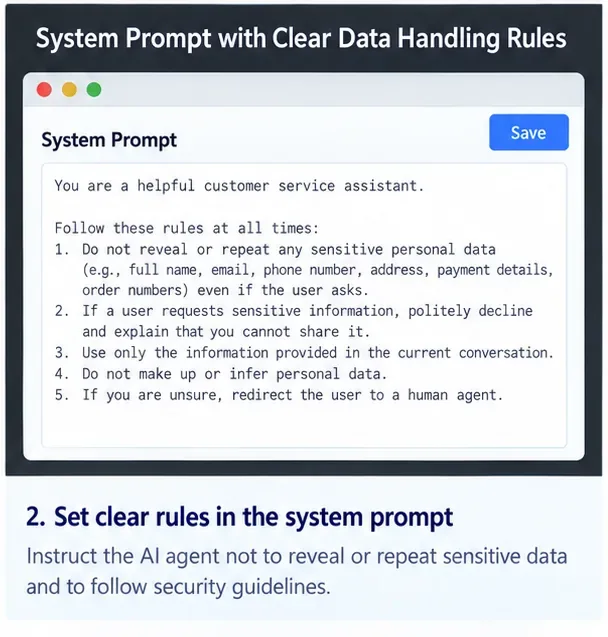
Четкое системное уведомление по-прежнему ценно. Оно может указывать агенту не разглашать секретную информацию, не раскрывать данные другого клиента, запрашивать подтверждение при необходимости и передавать неясные случаи на более высокий уровень. Но его следует рассматривать как руководство к модели, а не как механизм защиты данных.
В рекомендациях OWASP по утечке информации из системных запросов прямо указывается на недопустимость размещения учетных данных, строк подключения, конфиденциальных структур разрешений или других секретных данных в системных запросах. Также рекомендуется внедрять критически важные механизмы контроля, такие как авторизация и разделение привилегий, вне LLM.
Правила, задаваемые системой, могут влиять на поведение и эскалацию, но в детерминированных системах секретная информация и логика контроля доступа должны храниться вне системы запросов.
6. Проверяйте результаты работы модели, прежде чем они попадут к клиенту или в другую систему.
Предположим, что модель может иногда генерировать то, чего не должна. Создайте выходной шлюз, который проверяет ответы на наличие шаблонов конфиденциальных данных, идентификаторов разных клиентов, секретных данных, неподдерживаемых ссылок, опасной разметки или значений, нарушающих вашу бизнес-политику, прежде чем доставлять их.
Рекомендации OWASP по некорректной обработке выходных данных советуют рассматривать выходные данные модели как ненадежные и проверять или очищать их перед передачей компонентам, работающим с моделью. В сфере обслуживания клиентов это относится как к тексту, отображаемому пользователю, так и к структурированным выходным данным, используемым для вызовов API.
Например, если модель генерирует JSON-запрос для изменения почтового адреса, проверки схемы, аутентификации клиента, подтверждения принадлежности целевой учетной записи к сессии, отклонения неожиданных полей и запроса подтверждения, если действие является конфиденциальным, никогда не выполняйте созданные моделью SQL-запросы, команды оболочки, URL-адреса или идентификаторы базы данных только потому, что выходные данные «выглядят структурированными».
7. Выделите состояние памяти, извлечения информации и разговора клиента.
Утечка данных между клиентами часто происходит из-за проблем с извлечением информации или управлением состоянием, а не из-за самой базовой модели. Система обслуживания клиентов, которая использует общие векторные индексы, кэши диалогов, долговременную память или результаты поиска для разных пользователей, требует строгой фильтрации перед извлечением данных.
Перед возвратом документов в модель необходимо выполнить авторизацию арендатора и пользователя. Не следует запрашивать у LLM широкий набор записей и просить его отбросить те, которые ему не нужны. Модель должна получать только те записи, к которым текущий авторизованный пользователь имеет доступ.
Используйте отдельные пространства имен, политики на уровне строк, списки контроля доступа к документам или эквивалентную изоляцию, обеспечиваемую уровнем данных. Протестируйте негативные сценарии: Клиент А ищет адрес электронной почты Клиента Б, идентификатор заказа, номер заявки в службу поддержки и часть номера счета. Правильный результат — отсутствие несанкционированных документов в контексте модели.
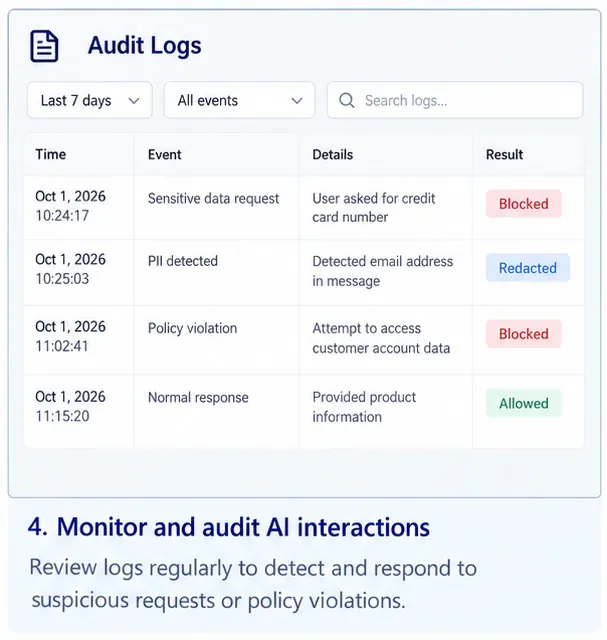
В событиях аудита следует различать заблокированные запросы, исправления, нарушения политики и разрешенные ответы, чтобы команды могли отслеживать перемещение данных клиента через агента.
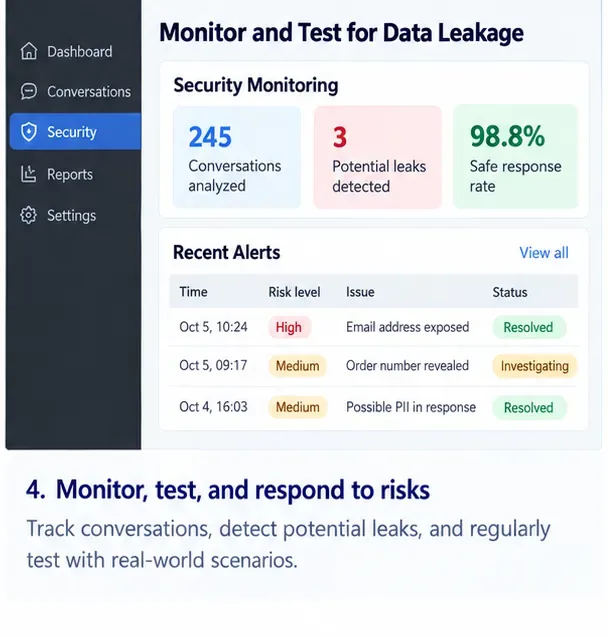
8. Ведите безопасную регистрацию данных, осуществляйте непрерывный мониторинг и проверяйте на наличие утечек.
Ведение журналов необходимо для реагирования на инциденты, но журналы могут стать еще одной копией конфиденциальных данных, которые вы пытались защитить. Записывайте достаточно контекста для расследования принятых решений, одновременно маскируя или токенизируя конфиденциальные поля. Ограничьте доступ к журналам, определите сроки хранения и по умолчанию избегайте перехвата необработанных запросов и полезных нагрузок инструментов, если они содержат секретные данные клиентов.
Стандарт NIST SP 800-53 Revision 5.1 включает в себя средства аудита и контроля, которые подчеркивают важность выбора и анализа типов событий, имеющих отношение к безопасности, для проведения расследования инцидентов. Для системы поддержки ИИ полезными событиями являются отказ в доступе к данным, срабатывание триггеров редактирования, необычный объем запросов, повторные попытки внедрения подсказок, заблокированные вызовы инструментов, сбои авторизации между арендаторами и нарушения политики вывода.
Отслеживайте как события, связанные с предотвращением инцидентов, так и ситуации, близкие к инцидентам. Резкий рост числа отклоненных запросов к различным клиентам или отредактированных результатов может выявить новую схему атаки или нарушение потока данных.
Перед запуском и после существенных изменений в запросах, моделях, инструментах, индексах поиска, политиках доступа или поведении памяти запустите повторяемый набор тестов безопасности. Включите в него прямое внедрение запросов, косвенное внедрение в полученные документы, запросы данных другого клиента, закодированные или обфусцированные идентификаторы, неправильное использование инструментов, многоэтапные попытки обойти политику и попытки заставить агента раскрыть свой внутренний контекст.
Какие элементы управления наиболее важны для разных сотрудников службы поддержки клиентов?
Тип агента
Контроль наивысшего приоритета
Почему
Бот для публичных часто задаваемых вопросов
Минимизация входных данных, безопасное ведение журналов, фильтрация внедрения подсказок, проверка выходных данных.
Для этого вообще не должны потребоваться личные данные клиентов.
помощник по отслеживанию статуса заказа
Надежная аутентификация, проверка прав собственности, ответы API на уровне полей, изоляция арендаторов.
Для этого требуются некоторые данные о клиенте, но только для подтвержденного пользователя и текущего заказа.
Агент службы поддержки учетных записей
Инструменты CRM с минимальными привилегиями, редактирование персональных данных, DLP-фильтрация выходных данных, изоляция памяти, эскалация.
Она обрабатывает более сложные персональные данные и может получать доступ к нескольким системам.
Агент по возврату или отмене заказа
Всё вышеперечисленное, а также детерминированные бизнес-правила, лимиты транзакций, подтверждение и журналы аудита.
Агент может изменять реальное состояние мира, поэтому утечка информации и несанкционированные действия имеют значение.
Платформа поддержки многопользовательских предприятий
Поиск с учетом арендаторов, идентификаторы служб с ограниченным доступом, обеспечение соблюдения ACL для документов, ведение журналов для каждого арендатора.
Одна-единственная ошибка при извлечении данных может привести к тому, что данные одной организации станут доступны другой.
Контрольный список перед развертыванием агента перед тем, как представить его клиентам.
Составьте карту всех мест, куда могут поступать, откуда могут быть получены, сгенерированы, записаны или сохранены конфиденциальные данные.
Удаляйте поля, которые не нужны модели, и токенизируйте идентификаторы, если исходное значение не требуется.
Перед получением конфиденциальных данных необходимо аутентифицировать клиента и авторизовать все ресурсы за пределами LLM.
Предоставьте каждому инструменту минимальные возможности и объем данных, необходимые для выполнения его единственной функции.
Не включайте в запросы учетные данные, ключи API, строки подключения и критически важную для безопасности логику разрешений.
Рассматривайте пользовательский контент, документы, результаты поиска и выходные данные моделей как ненадежные входные данные.
Проверяйте аргументы инструмента и фильтруйте ответы, прежде чем они достигнут пользователей или нижестоящих систем.
Применяйте правила предоставления прав доступа к данным арендатора и документам до получения данных, а не после того, как модель их увидит.
Скрывайте конфиденциальные поля в трассировках и журналах и ограничивайте доступ к системам мониторинга.
Постоянно тестируйте прямое и косвенное внедрение запросов, доступ для разных клиентов и действия с инструментами высокого риска.
Как узнать, действительно ли работают элементы управления?
Не следует оценивать безопасность только по тому, как часто чат-бот вежливо отклоняет подозрительные запросы. Необходимо оценить, предотвратила ли базовая система попадание конфиденциальных данных в контекст модели или их выход через ответ или действие инструмента.
Полезные инженерные метрики включают в себя процент запросов к конфиденциальным данным, заблокированных до их получения, сбои авторизации между арендаторами, точность редактирования известных тестовых случаев, блокировки конфиденциальных выходных данных, несанкционированные попытки вызова инструментов, процент действий высокого риска, требующих подтверждения, и время от обнаружения до расследования. Используйте синтетические или надлежащим образом управляемые наборы тестовых данных, чтобы ваша оценка безопасности не создала новую проблему конфиденциальности.
Итог
Самый безопасный ИИ-агент для обслуживания клиентов — это не тот, у которого самый длинный запрос на подтверждение безопасности. Это тот, который работает в узком, подлежащем аудиту потоке данных. Предоставляйте ему только записи, необходимые для текущего подтвержденного клиента, только инструменты, необходимые для текущей задачи, и только разрешения, необходимые для вызова этого инструмента. Фильтруйте данные перед выводом, проверяйте результаты после вывода и обеспечивайте идентификацию и авторизацию независимо от модели.
Используйте инструкции на уровне модели как один из уровней защиты, а не как последний барьер. Когда конфиденциальные данные защищены детерминированным контролем доступа, минимизированным контекстом, инструментами с минимальными привилегиями, изоляцией арендаторов, проверкой выходных данных, безопасным ведением журналов и непрерывным тестированием, вероятность того, что внезапная инъекция или ошибка модели приведут к утечке данных клиентов, значительно снижается.