Wenn im Herbst Werbeaktionen, Bestellungen und Supportanfragen gleichzeitig zunehmen, wirkt ein KI-Agent schnell wie eine Abkürzung: Er kann Informationen zusammentragen, Entwürfe vorbereiten, Termine koordinieren oder Datensätze aktualisieren. Die entscheidende Frage ist aber nicht nur, was der Agent kann, sondern worauf er zugreifen darf.
Für kleine Teams ist dabei keine einzelne neue „Herbst-2026-Regel“ ausschlaggebend. Die aktuellen Hersteller- und Sicherheitsdokumente bestätigen vielmehr ein dauerhaft wichtiges Prinzip: Zugriffe sollten so eng wie möglich zugeschnitten sein. Das US-amerikanische NIST definiert „Least Privilege“ als Beschränkung auf die minimal nötigen Systemrechte. Google empfiehlt, OAuth-Berechtigungen schrittweise erst dann anzufordern, wenn eine Funktion sie tatsächlich braucht. Microsoft rät ebenfalls dazu, ungenutzte oder reduzierbare Rechte zu entfernen. Und bei aktuellen Workspace-Agenten von OpenAI lassen sich sensible Schreibaktionen mit zusätzlichen Freigaben absichern.
Für ein kleines Verkaufsteam bedeutet das: Vor der Saison sollte nicht nur geprüft werden, ob ein Agent funktioniert, sondern ob jede Berechtigung einen klaren Geschäftszweck hat, ob sie lesend oder schreibend ist und wie groß der Schaden bei einer Fehlaktion wäre.
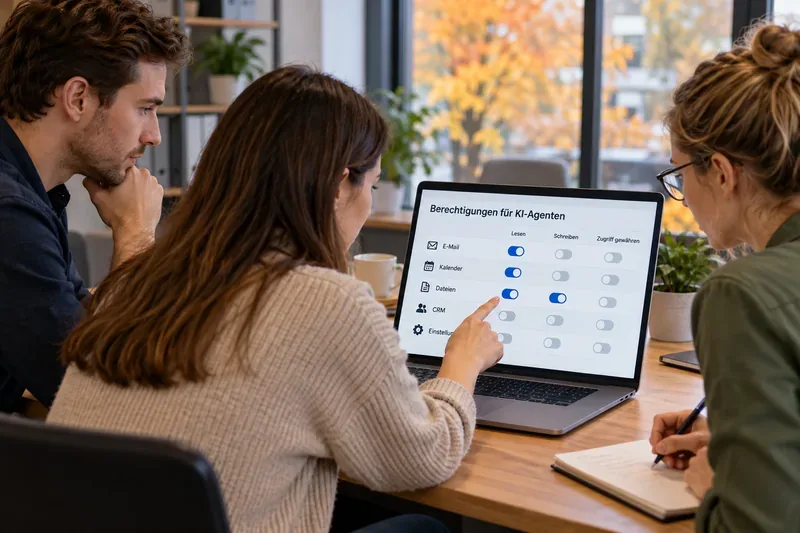
Drei Teammitglieder prüfen gemeinsam eine Berechtigungsmatrix für einen KI-Agenten. Besonders wichtig ist die Trennung zwischen Lesezugriff, Schreibzugriff und weitergehenden Freigaben.
1. Zuerst den Auftrag des Agenten auf einen Satz begrenzen
Bevor ein Team Berechtigungen erteilt, sollte der Arbeitsauftrag des Agenten in einem Satz formulierbar sein. Ein Beispiel: „Der Agent liest neue Anfragen aus einem gemeinsamen Postfach, erstellt Antwortentwürfe und legt bei qualifizierten Leads einen CRM-Entwurf an.“
Dieser Satz ist bereits eine erste Zugriffsliste. Für diese Aufgabe braucht der Agent möglicherweise Leserechte im Postfach und im CRM. Er braucht aber nicht automatisch Zugriff auf sämtliche persönlichen Postfächer, alle Cloud-Dateien oder die Möglichkeit, Nachrichten ohne Freigabe zu versenden.
Das entspricht dem Prinzip der minimalen Rechte, das NIST als „Least Privilege“ beschreibt. Microsoft empfiehlt für integrierte Anwendungen ebenfalls, nur die am wenigsten weitreichende Berechtigung zu vergeben, die für die tatsächliche Funktion nötig ist, und überprivilegierte Anwendungen regelmäßig zu prüfen. Siehe dazu die Microsoft-Dokumentation zu Least Privilege.
2. Lesen und Schreiben strikt getrennt bewerten
„Zugriff auf E-Mail“ klingt wie eine einzelne Berechtigung, ist praktisch aber eine Risikoklasse mit mehreren Stufen. Ein Agent kann Nachrichten lesen, Entwürfe erstellen, senden, löschen oder Regeln verändern. Dasselbe gilt für Kalender, Dateien und CRM-Systeme.
| System | Typischer Lesezugriff | Typischer Schreibzugriff | Vor Freigabe prüfen |
|---|
| E-Mail | Nachrichten oder Metadaten lesen | Entwurf erstellen, senden, löschen | Darf der Agent extern senden? Welche Postfächer? |
| Kalender | Verfügbarkeit und Termine lesen | Termine erstellen, verschieben, absagen | Nur Teamkalender oder persönliche Kalender? |
| Dateien | Dokumente suchen und öffnen | Dateien erstellen, ändern, verschieben, löschen | Welche Ordner sind wirklich nötig? |
| CRM | Kontakte, Leads und Status lesen | Datensätze ändern, Aufgaben anlegen | Welche Felder dürfen geändert werden? |
| Shop oder ERP | Bestellstatus lesen | Bestellungen, Preise oder Kundenstatus ändern | Welche Aktionen haben finanzielle Folgen? |
Eine robuste Faustregel für kleine Teams lautet: Wenn Lesen genügt, kein Schreiben freigeben. Wenn Schreiben nötig ist, sensible Aktionen einzeln betrachten. OpenAI dokumentiert für Workspace Agents, dass Schreibaktionen standardmäßig so konfiguriert werden können, dass während eines Agentenlaufs eine Bestätigung verlangt wird; je nach App sind auch angepasste Freigaben möglich. Die relevante Herstellerdokumentation findet sich unter Workspace Agents for Enterprise and Business.
3. Persönliche Konten nicht bequem zum Teamkonto machen
Ein häufiges Problem entsteht, wenn ein Agent über die persönlichen Zugangsdaten des Gründers oder einer Teamleitung verbunden wird. Das ist schnell eingerichtet, kann aber bedeuten, dass der Agent auf mehr Daten zugreift als das Team für die Aufgabe vorgesehen hat.
Besonders vorsichtig sollte man bei Verbindungen sein, die im Namen einer Person handeln. OpenAI weist bei Workspace-Agenten ausdrücklich darauf hin, dass veröffentlichte Agenten mit persönlichen oder geteilten Verbindungen Aktionen über die Zugangsdaten des Erstellers ausführen können. Kleine Teams sollten deshalb prüfen, ob ein separates Funktionskonto, ein gemeinsames Postfach oder eine enger begrenzte Rolle geeigneter ist als ein persönliches Konto mit breitem Zugriff.
4. OAuth-Scopes nicht als technischen Kleingedruckten behandeln
Bei vielen Integrationen läuft die Freigabe über OAuth. Ein „Scope“ beschreibt dabei, welche Ressource oder Aktion eine Anwendung nutzen darf. Für Nichtentwickler ist der Name zweitrangig; entscheidend ist die Reichweite.
Google empfiehlt ausdrücklich, Berechtigungen inkrementell anzufordern: Eine App soll zusätzliche Scopes möglichst erst dann verlangen, wenn eine konkrete Funktion sie benötigt. Das reduziert unnötige Dauerzugriffe und macht die Einwilligung verständlicher. Die Details stehen in Googles OAuth-2.0-Dokumentation sowie in den OAuth-Best-Practices.
Für den Herbstverkauf heißt das praktisch: Ein Agent, der zunächst nur Produktinformationen aus Drive lesen soll, braucht nicht vorsorglich Schreibrechte für Drive, Gmail und Kalender. Zusätzliche Rechte können später ergänzt werden, sobald eine konkrete Automatisierung beschlossen und getestet ist.
5. Breite App-Rechte und Hintergrundzugriff besonders kritisch behandeln
Nicht alle Zugriffe sind gleich. Microsoft unterscheidet beispielsweise zwischen delegiertem Zugriff im Kontext eines angemeldeten Benutzers und „application-only access“, bei dem eine Anwendung ohne interaktiven Benutzer als eigene Identität arbeitet. Microsoft weist darauf hin, dass solcher App-only-Zugriff häufig breiter und mächtiger ist und nur eingesetzt werden sollte, wenn der Anwendungsfall ihn wirklich erfordert. Siehe Microsofts Einführung zu app-only access.
Für kleine Teams ist das ein wichtiger Prüfpunkt: Läuft der Agent nur, wenn jemand ihn aktiv startet, oder kann er auch nachts selbstständig auf Daten zugreifen und Aktionen ausführen? Dauerhafter Hintergrundzugriff ist nicht automatisch falsch, verlangt aber strengere Grenzen, Protokollierung und eine einfache Möglichkeit zum Widerruf.
6. Ordner, Postfächer und Datensätze auf den tatsächlichen Arbeitsbereich beschränken
Selbst wenn ein Connector nur „Lesen“ erlaubt, kann der Umfang zu groß sein. Ein Agent für Herbstkampagnen braucht vielleicht den Ordner „Herbstverkauf 2026“, nicht das gesamte Firmenlaufwerk. Ein Support-Agent benötigt möglicherweise das gemeinsame Postfach support@…, aber nicht die persönlichen E-Mails der Geschäftsführung.
Google Workspace bietet Administratoren eine zentrale App-Zugriffskontrolle. Dort lassen sich Anwendungen prüfen und der Datenzugriff je nach Konfiguration einschränken oder blockieren. Google beschreibt die Verwaltung unter Control which apps access Google Workspace data. Welche Granularität in einem konkreten Tool verfügbar ist, hängt allerdings vom Anbieter und Connector ab; deshalb sollte ein Team keine feinere Beschränkung annehmen, als die jeweilige Oberfläche tatsächlich zeigt.
7. Hochwirksame Aktionen mit menschlicher Freigabe versehen
Je näher eine Aktion an Geld, Kundenkommunikation oder irreversiblen Änderungen liegt, desto sinnvoller ist eine Freigabestufe. Dazu zählen etwa:
- externe E-Mails oder Nachrichten versenden,
- Preise, Rabatte oder Bestellstatus ändern,
- CRM-Datensätze zusammenführen oder löschen,
- Dateien löschen oder verschieben,
- Termine mit externen Teilnehmern absagen,
- Zugriffsrechte für andere Nutzer verändern.
Der Agent kann solche Schritte vorbereiten, ohne sie automatisch abzuschließen. Diese Trennung ist besonders während einer Verkaufsspitze nützlich: Das Team spart Zeit bei Recherche und Entwurf, behält aber die Kontrolle über Aktionen mit Außenwirkung.
8. Vor dem Start einen Rechte-Test mit echten Rollen durchführen
Ein Berechtigungsreview auf Papier reicht nicht. Das Team sollte mit einem Testkonto prüfen, was der Agent tatsächlich sehen und tun kann. Dabei sind drei Fragen wichtiger als ein perfektes Testskript:
- Kann der Agent Daten sehen, die für seinen Auftrag nicht nötig sind?
- Kann er eine Schreibaktion ohne die erwartete Freigabe abschließen?
- Bleibt der Zugriff bestehen, wenn ein Nutzer die Rolle wechselt oder das Team verlässt?
Die Antworten sollten dokumentiert werden. Wenn ein Connector nur sehr grobe Rechte anbietet, ist das selbst eine wichtige Erkenntnis: Dann muss das Team entscheiden, ob der Komfort den größeren Zugriffsbereich rechtfertigt oder ob ein kleinerer Workflow sicherer ist.
9. Tokens, Schlüssel und alte Verbindungen vor der Saison aufräumen
Berechtigungen bestehen nicht nur aus sichtbaren Rollen. OAuth-Refresh-Tokens, API-Schlüssel und Service-Credentials können langfristigen Zugriff ermöglichen. Google empfiehlt, Tokens sicher zu speichern und nicht mehr benötigte Tokens zu widerrufen und zu löschen. Kleine Teams sollten deshalb vor dem Herbstverkauf nicht nur neue Verbindungen prüfen, sondern auch alte Testintegrationen entfernen.
Eine einfache Inventarliste genügt: Agent, verbundener Dienst, verwendetes Konto, Zweck, Lese-/Schreibrechte, Datum der letzten Prüfung und verantwortliche Person. Gerade bei kleinen Teams verhindert diese Liste, dass ein früher Testzugang Monate später unbemerkt weiterläuft.
10. Eine kompakte Freigabe-Checkliste für kleine Teams
- Zweck: Ist der Auftrag des Agenten in einem Satz klar?
- Datenumfang: Braucht er wirklich Zugriff auf alle Ordner, Postfächer oder Kunden?
- Lesen versus Schreiben: Kann eine Schreibberechtigung durch Leserechte plus Entwurf ersetzt werden?
- Kontotyp: Wird ein persönliches Konto verwendet, obwohl ein Funktionskonto geeigneter wäre?
- OAuth: Werden nur die aktuell nötigen Scopes verlangt?
- Hintergrundzugriff: Darf der Agent ohne anwesenden Nutzer handeln?
- Freigaben: Müssen Versand, Löschung, Preisänderungen oder externe Aktionen bestätigt werden?
- Protokolle: Kann das Team später nachvollziehen, welche Aktion ausgeführt wurde?
- Widerruf: Ist klar, wie Zugriff, Token oder Verbindung sofort deaktiviert werden?
- Review-Termin: Gibt es nach der Kampagne einen festen Termin zum Entfernen temporärer Rechte?
Was ist für den Herbstverkauf die sinnvollste Standardkonfiguration?
Für viele kleine Teams ist ein konservativer Start sinnvoll: ein klar abgegrenzter Agent, primär lesender Zugriff, Schreibaktionen nur dort, wo sie messbar Zeit sparen, und menschliche Bestätigung bei externer Kommunikation oder geschäftskritischen Änderungen. Danach können Rechte schrittweise erweitert werden.
Das Ziel ist nicht, Automatisierung zu verhindern. Es ist, den möglichen Schaden einer Fehlkonfiguration klein zu halten. Genau darin liegt der praktische Wert von Least Privilege: Wenn ein Agent nur den Ordner, das Postfach und die Aktionen erreicht, die für seinen Auftrag notwendig sind, bleibt auch der „Blast Radius“ eines Fehlers deutlich begrenzter.
Stand: 28. September 2026. Produktoberflächen und verfügbare Connector-Berechtigungen können sich ändern. Vor einer Freigabe sollten Teams deshalb die aktuell angezeigten Rechte im jeweiligen Admin- oder Consent-Dialog mit den verlinkten Herstellerdokumenten abgleichen.









