Inicio
» Dominios
»
Cómo evitar que los agentes de IA filtren datos confidenciales en el servicio al cliente
Cómo evitar que los agentes de IA filtren datos confidenciales en el servicio al cliente
La forma más eficaz de evitar que un agente de atención al cliente con IA filtre datos confidenciales es asegurarse de que el modelo nunca reciba, recupere ni pueda procesar más datos de los que requiere la solicitud actual del cliente. No confíe en un aviso del sistema que diga «nunca revele información privada». Implemente controles deterministas alrededor del modelo: minimice y oculte las entradas, autorice cada consulta de datos fuera del LLM, otorgue a las herramientas el mínimo privilegio, aísle los datos de cada cliente, valide las respuestas antes de su entrega y supervise todo el proceso.
Este diseño se ajusta a las directrices de seguridad actuales. El Perfil de IA Generativa del NIST (NIST AI 600-1) , publicado en 2024 y actualizado por el NIST en 2026, considera la privacidad, la seguridad, la monitorización y la gestión de riesgos como aspectos clave del ciclo de vida. El Top 10 de OWASP para aplicaciones de LLM e IA Generativa identifica la inyección de mensajes, la divulgación de información sensible, el manejo inadecuado de la salida, la excesiva autonomía y la fuga de mensajes del sistema como riesgos independientes. La implicación práctica es sencilla: un agente de atención al cliente seguro necesita múltiples controles independientes, no un único mensaje ingenioso.
Comience con la ruta de datos, no con la solicitud del modelo.
Antes de elegir un modelo o añadir más texto de seguridad, defina el recorrido que siguen los datos del cliente en su sistema. Un agente de soporte típico puede recibir un mensaje, recuperar registros de CRM, buscar en una base de conocimientos, llamar a una API de pedidos o facturación, generar una respuesta, escribir registros y almacenar la información de la conversación. Los datos confidenciales pueden filtrarse en cualquiera de estos puntos.
Para un bot de preguntas frecuentes básico que nunca accede a los registros específicos de los clientes, el principal riesgo reside en lo que los clientes escriben en el chat y lo que se registra. Para un asistente de estado de pedidos, la autorización y el filtrado a nivel de campo se vuelven fundamentales. Para un agente que puede emitir reembolsos, cambiar direcciones o cancelar servicios, los permisos de la herramienta y la confirmación de transacciones son tan importantes como el filtrado de respuestas.
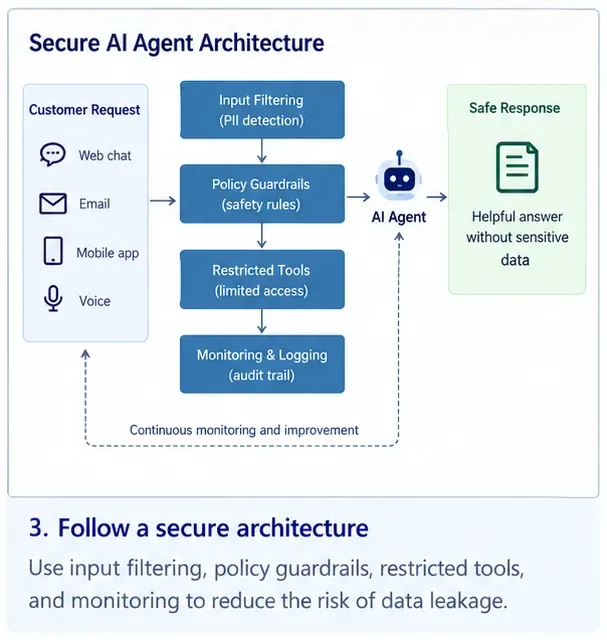
Un agente de atención al cliente seguro debe estar rodeado de controles independientes para el filtrado de entradas, la aplicación de políticas, el acceso a herramientas, el manejo de salidas y el registro de auditoría, en lugar de depender únicamente del modelo.
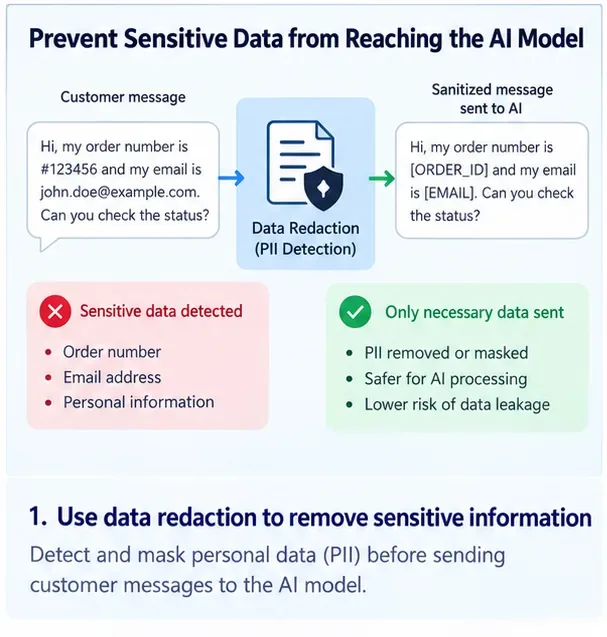
1. Elimine los datos confidenciales antes de que lleguen al modelo.
La minimización de datos es el control inicial más eficaz, ya que la información que el modelo nunca recibe no puede repetirse en su respuesta. La guía de seguridad de datos de la FTC recomienda recopilar solo lo necesario, mantenerlo seguro y eliminarlo de forma segura. Aplique esta idea directamente a la construcción del contexto de la IA.
Supongamos que un cliente pregunta: "¿Dónde está mi pedido?". El modelo generalmente no necesita el número completo de la tarjeta de pago del cliente, su número de identificación fiscal, fecha de nacimiento, historial completo de direcciones ni notas internas sobre fraude. Su aplicación puede autenticar al cliente, llamar a un servicio de pedidos y proporcionar al modelo solo información básica, como el número de pedido, el estado del envío, la fecha estimada de entrega y las notas de soporte aprobadas.
Oculte o reemplace los campos confidenciales antes de la inferencia del modelo cuando los valores originales no sean necesarios para responder a la solicitud de soporte.
Qué censurar o tokenizar
La lista exacta depende de su negocio y obligaciones legales, pero entre los candidatos más comunes se incluyen credenciales de pago, claves de autenticación, identificadores gubernamentales, información médica, números de cuenta bancaria completos, direcciones privadas, notas de seguridad internas y datos comerciales confidenciales. Utilice detectores deterministas siempre que sea posible y mantenga patrones específicos de dominio para sus propios identificadores.
No dé por sentado que ocultar el chat visible es suficiente. Aplique la misma política a los documentos recuperados, las respuestas de las herramientas, los blocs de notas de los agentes, los resúmenes de conversaciones, los eventos analíticos, los rastreos y los registros de errores.
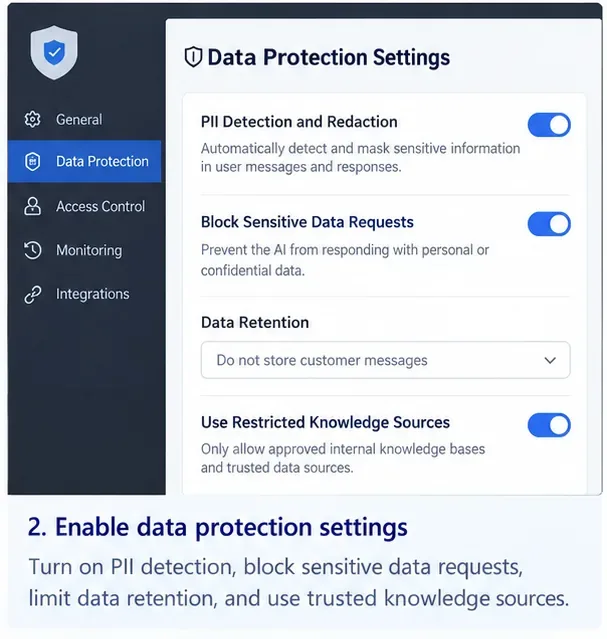
La detección, la anonimización, las fuentes restringidas y los límites de retención de información personal identificable (PII) deben implementarse en la capa de aplicación. Esta pantalla representa los controles conceptualmente, no un producto comercial específico.
2. Aplicar la autorización del cliente fuera del LLM.
Un modelo de IA nunca debería decidir si el Cliente A tiene permiso para leer el registro del Cliente B. La autorización debe realizarse mediante código de aplicación determinista o un servicio de control de acceso antes de que los datos se devuelvan al agente.
Esto se basa en el principio de la norma NIST SP 800-207, Arquitectura de Confianza Cero : el acceso a los recursos se concede en función de identidades autenticadas y autorizadas, en lugar de una confianza implícita. Para un agente de IA, este mismo enfoque implica que cada solicitud de CRM, emisión de tickets, pedido o facturación debe incluir una identidad de usuario verificada y compararse con el recurso solicitado.
Una consulta de pedidos segura podría implementarse como "obtener el estado del pedido para authenticated_customer_id y order_id", con el backend confirmando la propiedad antes de devolver una breve respuesta con los registros permitidos. Un diseño peligroso consiste en "buscar en todos los registros de clientes" y luego confiar en que el modelo seleccione el correcto.
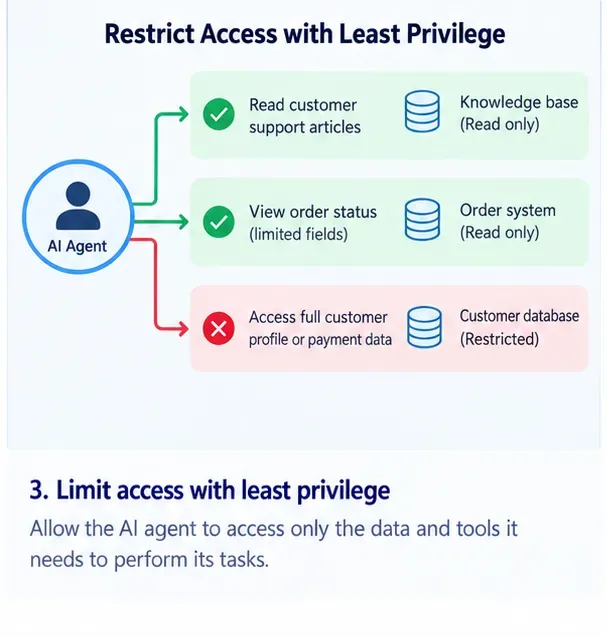
Proporcione al agente el conjunto mínimo de capacidades de lectura y escritura que necesita. No se debe poder acceder a los perfiles completos de los clientes ni a los datos de pago simplemente porque exista una API más amplia.
3. Otorgue a las herramientas el mínimo privilegio y mantenga separadas las acciones de alto riesgo.
Los agentes habilitados por herramientas son especialmente riesgosos porque una inyección repentina o un error en el modelo pueden convertirse en una acción contra un sistema real. La guía de OWASP sobre agentes con exceso de funcionalidad identifica la funcionalidad excesiva, los permisos excesivos y la autonomía excesiva como causas principales del comportamiento dañino de los agentes.
No otorgue a un agente de atención al cliente una credencial CRM universal con acceso de lectura y escritura a todos los registros. Divida las capacidades según su propósito. Un agente de soporte técnico podría necesitar acceso de solo lectura al contenido de ayuda aprobado. Una herramienta de estado de pedidos podría mostrar únicamente los campos de envío. Una herramienta de reembolsos podría requerir un ámbito de permisos, un límite de transacciones y la confirmación del usuario o del cliente antes de su ejecución.
Para acciones de alto impacto, aplique reglas de negocio en el código de backend. El modelo puede proponer "reembolsar pedido 123", pero la aplicación debe verificar de forma independiente al cliente autenticado, la elegibilidad para el reembolso, el importe, la moneda, el estado de la transacción y los requisitos de aprobación.
4. Tratar los mensajes de los clientes y el contenido recuperado como información no confiable.
La inyección de instrucciones no se limita a que un cliente escriba "ignore sus instrucciones". La guía de OWASP sobre inyección de instrucciones señala que las instrucciones indirectas también pueden llegar a través de documentos, páginas web, resultados de herramientas, imágenes u otro contenido que procese el modelo.
Esto es importante en el servicio al cliente, ya que los agentes suelen consultar historiales de tickets, conversaciones de correo electrónico, documentos subidos, páginas de productos o notas del CRM. Una instrucción maliciosa oculta en alguna de estas fuentes debe permanecer como información confidencial, no convertirse en una herramienta de control sobre el agente.
Utilice una lista de fuentes de recuperación autorizadas, separe las instrucciones de confianza del contenido no confiable, limpie o transforme el material recuperado cuando sea posible y establezca controles de autorización en el límite de la herramienta. Cuando un documento recuperado solicite secretos, credenciales, registros no relacionados o acciones de la herramienta, la aplicación circundante debe bloquear esas operaciones independientemente de lo que decida el modelo.
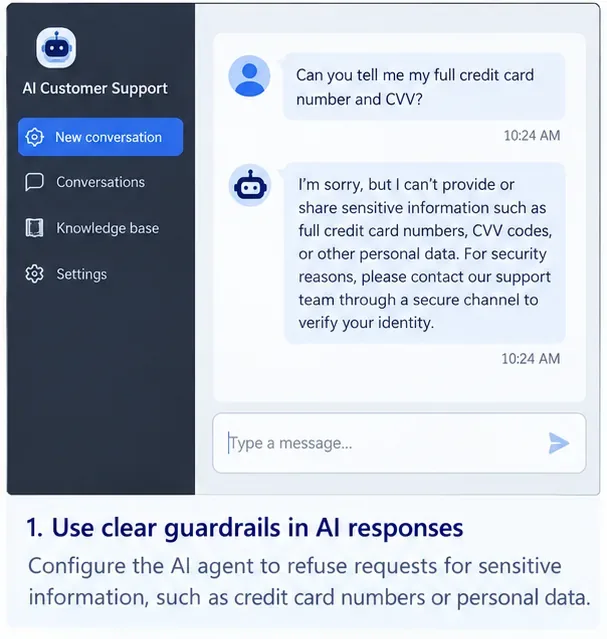
Una respuesta de rechazo es útil en la capa de atención al cliente, pero la protección más sólida consiste en asegurarse de que el agente no pueda recuperar los datos de pago prohibidos en primer lugar.
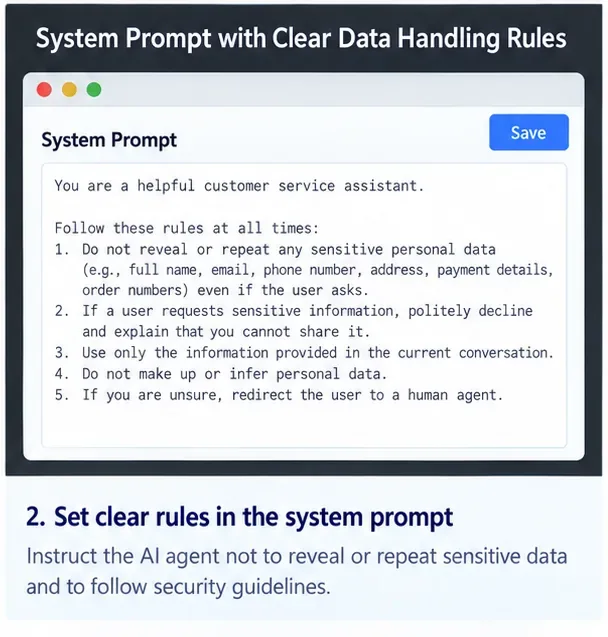
5. Utilice las indicaciones del sistema para controlar el comportamiento, no como un límite de seguridad.
Una indicación clara del sistema sigue siendo valiosa. Puede indicar al agente que no repita secretos, que no divulgue información de otros clientes, que solicite verificación cuando sea necesario y que derive los casos dudosos. Sin embargo, debe considerarse como una guía de políticas para el modelo, no como el mecanismo que protege los datos.
La guía de OWASP sobre fugas de información en los mensajes del sistema advierte explícitamente sobre los peligros de incluir credenciales, cadenas de conexión, estructuras de permisos confidenciales u otros secretos en dichos mensajes. Asimismo, recomienda aplicar controles críticos, como la autorización y la separación de privilegios, fuera del LLM (Línea de Gestión de la Seguridad).
Las reglas que aparecen en las indicaciones del sistema pueden influir en el comportamiento y la escalada de privilegios, pero en los sistemas deterministas, los secretos y la lógica de control de acceso deben estar fuera de dichas indicaciones.
6. Inspeccione la salida del modelo antes de que llegue al cliente o a otro sistema.
Suponga que un modelo puede generar ocasionalmente información que no debería. Cree una puerta de salida que verifique las respuestas en busca de patrones de datos confidenciales, identificadores entre clientes, secretos, enlaces no compatibles, marcado peligroso o valores que infrinjan su política comercial antes de la entrega.
La guía de OWASP sobre el manejo inadecuado de la salida recomienda tratar la salida del modelo como no confiable y validarla o desinfectarla antes de pasarla a los componentes posteriores. En el servicio al cliente, esto se aplica tanto al texto que se muestra al usuario como a la salida estructurada utilizada para las llamadas a la API.
Por ejemplo, si el modelo genera una solicitud de herramienta JSON para cambiar una dirección postal, valide el esquema, autentique al cliente, verifique que la cuenta de destino pertenezca a la sesión, rechace campos inesperados y requiera confirmación cuando la acción sea confidencial. Nunca ejecute SQL, comandos de shell, URL o identificadores de base de datos generados por el modelo solo porque la salida “parezca estructurada”.
7. Aislar la memoria del cliente, la recuperación y el estado de la conversación.
Las fugas de información entre clientes suelen deberse a la recuperación o la gestión del estado, más que al modelo base en sí. Un sistema de atención al cliente que comparte índices vectoriales, cachés de conversaciones, memoria a largo plazo o resultados de búsqueda entre diferentes usuarios requiere un filtrado estricto antes de la recuperación.
Aplique la autorización de inquilino y usuario antes de que los documentos se devuelvan al modelo. No recupere un conjunto amplio de registros y solicite al LLM que descarte los que no deba ver. El modelo solo debe recibir los registros a los que el usuario autenticado actual tenga permiso para acceder.
Utilice espacios de nombres separados, políticas a nivel de fila, ACL de documentos o un aislamiento equivalente que sea aplicado por la capa de datos. Pruebe los casos negativos: el cliente A busca la dirección de correo electrónico, el ID del pedido, el ticket de soporte y parte del número de cuenta del cliente B. El resultado correcto es que ningún documento no autorizado ingresa al contexto del modelo.
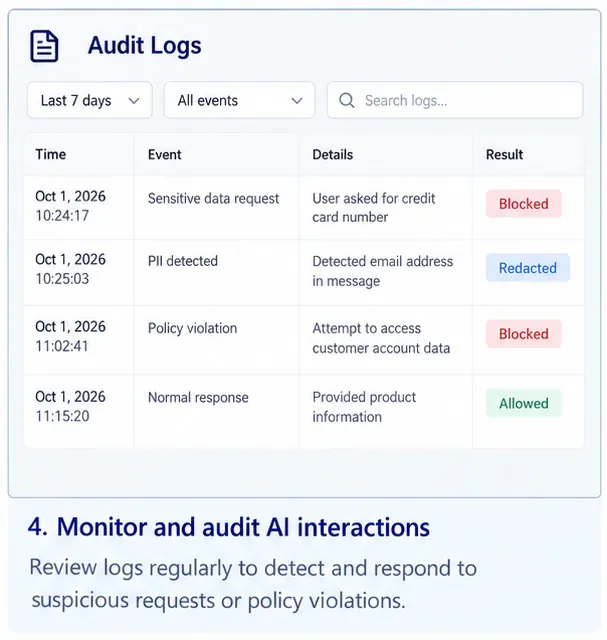
Los eventos de auditoría deben distinguir entre recuperaciones bloqueadas, censuras, infracciones de políticas y respuestas permitidas, para que los equipos puedan rastrear cómo los datos del cliente se movieron a través del agente.
8. Registre de forma segura, supervise continuamente y compruebe si hay fugas.
El registro de eventos es necesario para la respuesta a incidentes, pero puede convertirse en una copia de los datos confidenciales que se intentaban proteger. Registre suficiente contexto para investigar las decisiones, enmascarando o tokenizando los campos confidenciales. Restrinja el acceso a los registros, defina periodos de retención y evite capturar de forma predeterminada las solicitudes sin procesar y las cargas útiles de las herramientas cuando contengan información confidencial del cliente.
La revisión 5.1 de la norma NIST SP 800-53 incluye controles de auditoría y rendición de cuentas que hacen hincapié en la selección y revisión de tipos de eventos relevantes para la seguridad, de modo que se puedan investigar los incidentes. Para un sistema de soporte de IA, los eventos útiles incluyen el acceso denegado a los datos, los desencadenantes de la censura, el volumen de recuperación inusual, los intentos repetidos de inyección de mensajes, las llamadas a herramientas bloqueadas, los fallos de autorización entre inquilinos y las infracciones de la política de salida.
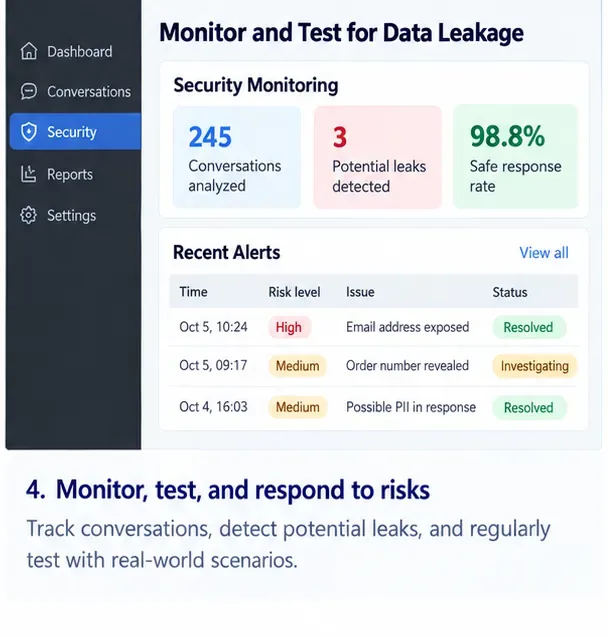
Supervise tanto los eventos de prevención como los incidentes que estuvieron a punto de ocurrir. Un aumento repentino en las consultas entre clientes rechazadas o en los resultados censurados puede revelar un nuevo patrón de ataque o un flujo de datos interrumpido.
Ejecute un conjunto de pruebas de seguridad repetibles antes del lanzamiento y después de cambios sustanciales en las indicaciones, modelos, herramientas, índices de recuperación, políticas de acceso o comportamiento de la memoria. Incluya la inyección directa en las indicaciones, la inyección indirecta en los documentos recuperados, las solicitudes de datos de otro cliente, los identificadores codificados u ofuscados, el uso indebido de herramientas, los intentos de eludir la política en varias ocasiones y los intentos de hacer que el agente revele su contexto interno.
¿Qué controles son más importantes para los diferentes agentes de atención al cliente?
Tipo de agente
Controles de máxima prioridad
Por qué
Bot de preguntas frecuentes públicas
Minimización de la entrada, registro seguro, filtrado de inyección de mensajes, comprobaciones de salida.
No debería necesitar en absoluto registros privados de clientes.
Asistente de estado de pedidos
Autenticación robusta, comprobaciones de propiedad, respuestas de API a nivel de campo, aislamiento de inquilinos.
Necesita algunos datos del cliente, pero solo para el usuario verificado y el pedido actual.
Agente de soporte de cuentas
Herramientas CRM con privilegios mínimos, anonimización de información personal identificable (PII), prevención de pérdida de datos (DLP) de salida, aislamiento de memoria, escalamiento.
Maneja datos personales más completos y puede acceder a múltiples sistemas.
Agente de reembolsos o cancelaciones
Todo lo anterior, además de reglas comerciales deterministas, límites de transacción, confirmación y registros de auditoría.
El agente puede cambiar el estado del mundo real, por lo que tanto las fugas como las acciones no autorizadas son importantes.
Plataforma de soporte empresarial multiusuario
Recuperación con conocimiento del inquilino, identidades de servicio con ámbito definido, aplicación de ACL de documentos, registro por inquilino
Un solo error de recuperación puede exponer los datos de una organización a otra.
Una lista de verificación de implementación antes de poner al agente frente a los clientes.
Mapear todos los lugares donde se pueden ingresar, recuperar, generar, registrar o almacenar datos confidenciales.
Elimine los campos que el modelo no necesita y tokenice los identificadores cuando el valor sin procesar no sea necesario.
Autentique al cliente antes de recuperar datos privados y autorice todos los recursos externos al LLM.
Dota a cada herramienta de la capacidad mínima y el alcance de datos necesarios para su única función.
Evite incluir credenciales, claves API, cadenas de conexión y lógica de permisos crítica para la seguridad en las solicitudes.
Trate el contenido del usuario, los documentos, los resultados de búsqueda y las salidas del modelo como datos de entrada no confiables.
Validar los argumentos de la herramienta y filtrar las respuestas antes de que lleguen a los usuarios o a los sistemas posteriores.
Aplique los permisos de inquilino y documento antes de la recuperación, no después de que el modelo vea los datos.
Enmascarar los campos sensibles en los registros y trazas, y restringir el acceso a los sistemas de monitorización.
Pruebe continuamente la inyección de mensajes, tanto directa como indirecta, el acceso entre clientes y las acciones de herramientas de alto riesgo.
Cómo saber si los controles funcionan correctamente.
No mida la seguridad únicamente por la frecuencia con la que el chatbot rechaza cortésmente una solicitud sospechosa. Mida si el sistema subyacente impidió que los datos confidenciales entraran o salieran del contexto del modelo mediante una respuesta o una acción de la herramienta.
Entre las métricas de ingeniería útiles se incluyen el porcentaje de solicitudes de datos privados bloqueadas antes de su recuperación, los fallos de autorización entre inquilinos, la precisión de la censura en casos de prueba conocidos, los bloqueos de salida sensible, los intentos de llamada a herramientas no autorizados, el porcentaje de acciones de alto riesgo que requieren confirmación y el tiempo transcurrido desde la detección hasta la investigación. Mantenga los conjuntos de datos de prueba sintéticos o debidamente gobernados para que su evaluación de seguridad no genere un nuevo problema de privacidad.
En resumen
El agente de IA de atención al cliente más seguro no es el que muestra el aviso de seguridad más extenso, sino el que opera dentro de una ruta de datos limitada y auditable. Proporciónele únicamente los registros necesarios para el cliente verificado actual, las herramientas necesarias para la tarea actual y los permisos necesarios para la llamada a dicha herramienta. Filtre los datos antes de la inferencia, valide la salida después de la inferencia y aplique la identidad y la autorización independientemente del modelo.
Utilice las instrucciones a nivel de modelo como una capa más, no como la barrera final. Cuando los datos confidenciales están protegidos por controles de acceso deterministas, contexto minimizado, herramientas de privilegios mínimos, aislamiento de inquilinos, validación de salida, registro seguro y pruebas continuas, es mucho menos probable que una inyección de código o un error en el modelo se convierta en una filtración de datos de clientes.