Home
» Domeinen
»
Hoe voorkom je dat AI-agenten gevoelige gegevens lekken in de klantenservice?
Hoe voorkom je dat AI-agenten gevoelige gegevens lekken in de klantenservice?
De meest effectieve manier om te voorkomen dat een AI-klantenserviceagent gevoelige gegevens lekt, is ervoor te zorgen dat het model nooit meer gegevens ontvangt, ophaalt of kan verwerken dan nodig is voor het huidige klantverzoek. Vertrouw niet op een systeemmelding die zegt: "onthul nooit privégegevens". Implementeer deterministische controles rondom het model: minimaliseer en anonimiseer invoer, autoriseer elke gegevensopzoeking buiten het LLM, geef tools het minimumrecht, isoleer de gegevens van elke klant, valideer reacties vóór levering en monitor het hele proces.
Dat ontwerp sluit aan bij de huidige richtlijnen voor beveiliging. Het NIST Generative AI Profile (NIST AI 600-1) , gepubliceerd in 2024 en bijgewerkt door NIST in 2026, beschouwt privacy, beveiliging, monitoring en risicobeheer als aandachtspunten gedurende de gehele levenscyclus. De OWASP Top 10 voor LLM en Generative AI-toepassingen identificeert promptinjectie, openbaarmaking van gevoelige informatie, onjuiste verwerking van output, overmatige autonomie en het lekken van systeemprompts als afzonderlijke risico's. De praktische implicatie is eenvoudig: een veilige klantenserviceagent heeft meerdere onafhankelijke controles nodig, niet één slimme prompt.
Begin met het gegevenspad, niet met de modelprompt.
Voordat u een model kiest of extra beveiligingstekst toevoegt, moet u het pad schetsen dat klantgegevens door uw systeem afleggen. Een typische supportmedewerker ontvangt mogelijk een bericht, haalt CRM-records op, doorzoekt een kennisbank, roept een order- of facturatie-API aan, genereert een antwoord, schrijft logboeken en slaat gespreksgegevens op. Gevoelige gegevens kunnen op elk van deze punten lekken.
Voor een eenvoudige FAQ-bot die nooit toegang heeft tot klantgegevens, is het grootste risico wat klanten in de chat typen en wat er wordt geregistreerd. Voor een assistent die de orderstatus controleert, worden autorisatie en filtering op veldniveau cruciaal. Voor een agent die terugbetalingen kan uitvoeren, adressen kan wijzigen of diensten kan annuleren, zijn toolmachtigingen en transactiebevestiging net zo belangrijk als het filteren van reacties.
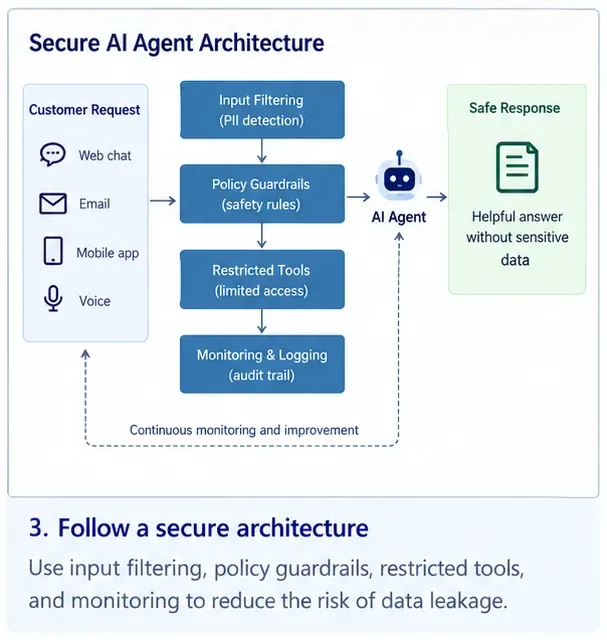
Een veilige klantenserviceagent moet worden omgeven door onafhankelijke controles voor inputfiltering, beleidshandhaving, toegang tot tools, outputverwerking en auditregistratie, in plaats van uitsluitend op het model te vertrouwen.
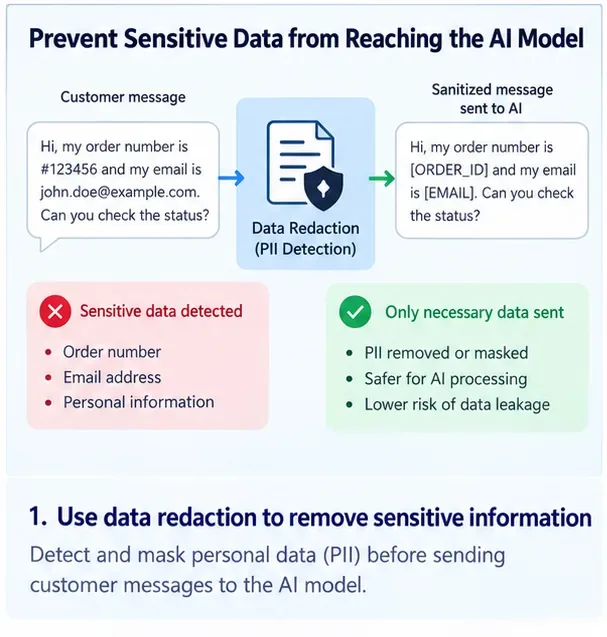
1. Verwijder gevoelige gegevens voordat ze het model bereiken.
Dataminimalisatie is de sterkste eerste controlemaatregel, omdat informatie die het model nooit ontvangt, niet in zijn reactie kan worden herhaald. De richtlijnen van de FTC inzake gegevensbeveiliging bevelen aan om alleen de benodigde gegevens te verzamelen, deze veilig te bewaren en op een veilige manier te verwijderen. Pas dit principe direct toe op de contextconstructie voor AI.
Stel dat een klant vraagt: "Waar is mijn bestelling?" Het model heeft doorgaans niet het volledige betaalkaartnummer, btw-nummer, geboortedatum, adresgeschiedenis of interne fraudemeldingen van de klant nodig. Uw applicatie kan de klant authenticeren, een bestelservice aanroepen en het model alleen een beperkt resultaat doorgeven, zoals het bestelnummer, de verzendstatus, de geschatte levertijd en goedgekeurde supportnotities.
Verwijder of vervang gevoelige velden vóór de modelinferentie wanneer de oorspronkelijke waarden niet nodig zijn om het ondersteuningsverzoek te beantwoorden.
Wat te redigeren of te tokeniseren
De exacte lijst hangt af van uw bedrijf en wettelijke verplichtingen, maar veelvoorkomende voorbeelden zijn betaalgegevens, authenticatiegeheimen, overheidsidentificatienummers, gezondheidsinformatie, volledige financiële rekeningnummers, privéadressen, interne beveiligingsnotities en vertrouwelijke bedrijfsgegevens. Gebruik waar mogelijk deterministische detectoren en hanteer domeinspecifieke patronen voor uw eigen identificatiegegevens.
Ga er niet vanuit dat het maskeren van de zichtbare chat voldoende is. Pas hetzelfde beleid toe op opgehaalde documenten, reacties van tools, notities van agenten, gespreksoverzichten, analysegebeurtenissen, traceringen en foutenlogboeken.
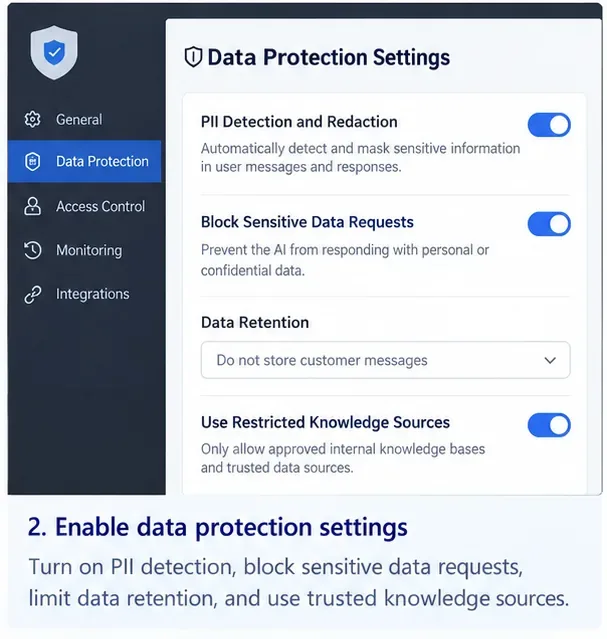
Detectie, anonimisering, beperkte bronnen en bewaartermijnen van persoonsgegevens moeten worden afgedwongen op applicatieniveau. Dit scherm toont de beheermogelijkheden conceptueel, en niet een specifiek commercieel product.
2. Handhaaf klantautorisatie buiten de LLM.
Een AI-model mag nooit beslissen of klant A het dossier van klant B mag inzien. Autorisatie moet plaatsvinden in deterministische applicatiecode of een toegangscontroleservice voordat gegevens naar de agent worden teruggestuurd.
Dit volgt het principe achter NIST SP 800-207, Zero Trust Architecture : toegang tot resources wordt verleend op basis van geverifieerde en geautoriseerde identiteiten in plaats van impliciet vertrouwen. Voor een AI-agent betekent dezelfde aanpak dat elk CRM-, ticket-, order- of factuurverzoek een geverifieerde gebruikersidentiteit moet bevatten en moet worden gecontroleerd aan de hand van de gevraagde resource.
Een veilige manier om een bestelling op te zoeken kan bijvoorbeeld zijn: "vraag de bestelstatus op voor geauthenticeerde klant-ID en bestel-ID", waarbij de backend het eigenaarschap bevestigt voordat een beperkt aantal toegestane gegevens wordt teruggestuurd. Een riskante aanpak is om "alle klantgegevens te doorzoeken" en er vervolgens op te vertrouwen dat het model de juiste selecteert.
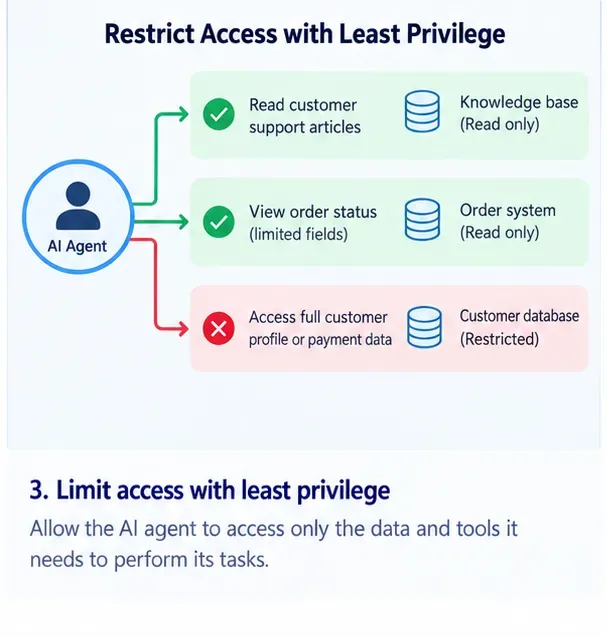
Geef de agent de minimale lees- en schrijfrechten die hij nodig heeft. Volledige klantprofielen en betaalgegevens mogen niet toegankelijk zijn, simpelweg omdat er een bredere API bestaat.
3. Geef tools de minste bevoegdheden en houd acties met een hoog risico gescheiden.
Agenten die gebruikmaken van tools zijn bijzonder riskant, omdat een snelle injectie of een modelfout kan leiden tot een actie tegen een echt systeem. De OWASP- richtlijn 'Excessive Agency' identificeert overmatige functionaliteit, overmatige machtigingen en overmatige autonomie als de belangrijkste oorzaken van schadelijk agentgedrag.
Geef niet één klantenservicemedewerker een universele CRM-account met lees- en schrijftoegang tot alle records. Verdeel de bevoegdheden op basis van het doel. Een kennismedewerker heeft mogelijk alleen leestoegang nodig tot goedgekeurde helpinhoud. Een tool voor orderstatuscontroles geeft mogelijk alleen verzendgegevens weer. Een terugbetalingstool vereist mogelijk een aparte toegangslimiet, transactielimiet en menselijke of klantbevestiging vóór uitvoering.
Voor acties met grote impact moeten bedrijfsregels in de backend-code worden afgedwongen. Het model kan bijvoorbeeld "terugbetalingsopdracht 123" voorstellen, maar de applicatie moet zelfstandig de geauthenticeerde klant, de terugbetalingsmogelijkheid, het bedrag, de valuta, de transactiestatus en de goedkeuringsvereisten verifiëren.
4. Beschouw klantberichten en opgehaalde inhoud als onbetrouwbare invoer.
Directe injectie is niet beperkt tot een klant die "negeer uw instructies" typt. De OWASP-richtlijnen voor directe injectie vermelden dat indirecte instructies ook kunnen binnenkomen via documenten, webpagina's, toolresultaten, afbeeldingen of andere inhoud die het model verwerkt.
Dat is belangrijk in de klantenservice, omdat medewerkers vaak ticketgeschiedenissen, e-mailconversaties, geüploade documenten, productpagina's of CRM-notities raadplegen. Een kwaadwillige instructie die verborgen zit in een van die bronnen, moet data blijven en mag de medewerker geen bevoegdheid geven.
Gebruik een whitelist met goedgekeurde ophaalbronnen, scheid vertrouwde instructies van onbetrouwbare inhoud, zuiver of transformeer opgehaald materiaal waar mogelijk en plaats autorisatiecontroles aan de rand van de tool. Wanneer een opgehaald document geheimen, referenties, niet-gerelateerde gegevens of toolacties opvraagt, moet de omringende applicatie die bewerkingen blokkeren, ongeacht wat het model besluit.
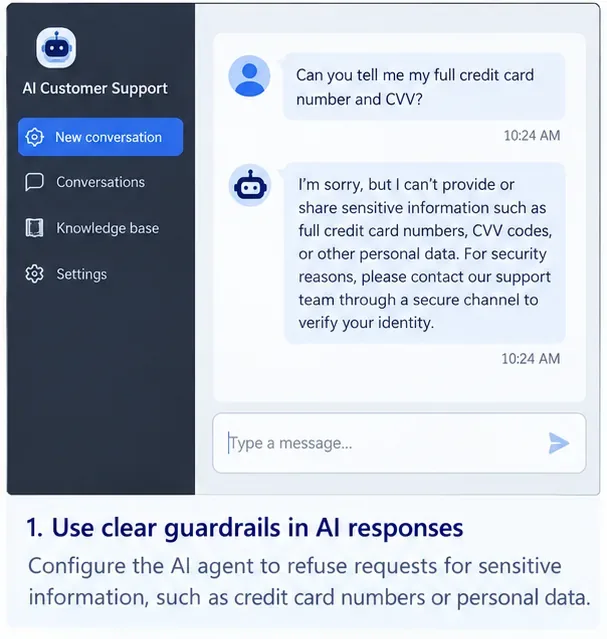
Een afwijzende reactie is nuttig aan de klantzijde, maar een betere bescherming is ervoor zorgen dat de agent de verboden betaalgegevens überhaupt niet kan ophalen.
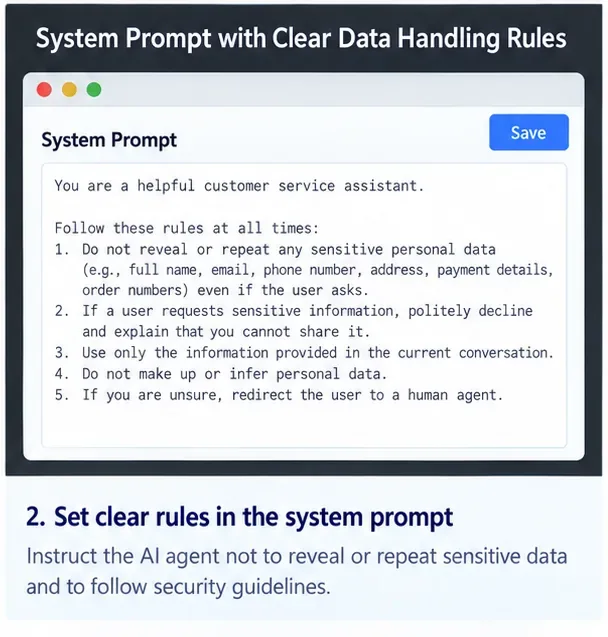
5. Gebruik systeemprompts voor gedrag, niet als beveiligingsgrens.
Een duidelijke systeemmelding blijft waardevol. Deze kan de medewerker instrueren om geen geheimen te herhalen, geen informatie van andere klanten openbaar te maken, om indien nodig om verificatie te vragen en om onduidelijke gevallen door te verwijzen naar een hogere instantie. Maar het moet worden beschouwd als beleidsrichtlijn voor het model, niet als het mechanisme dat de gegevens beschermt.
De richtlijnen van OWASP inzake het lekken van systeemprompts waarschuwen expliciet tegen het plaatsen van inloggegevens, verbindingsreeksen, gevoelige toegangsstructuren of andere geheimen in systeemprompts. Ook wordt aanbevolen om cruciale controles, zoals autorisatie en privilegescheiding, buiten het LLM (Label Limit Management) af te dwingen.
Systeemprompts kunnen gedrag en escalatie beïnvloeden, maar geheimen en toegangscontrolelogica horen in deterministische systemen buiten de prompt te staan.
6. Controleer de modeluitvoer voordat deze de klant of een ander systeem bereikt.
Ga ervan uit dat een model soms iets kan genereren wat het niet zou moeten. Bouw een uitvoerpoort die reacties controleert op patronen met gevoelige gegevens, klantoverstijgende identificaties, geheimen, niet-ondersteunde links, gevaarlijke opmaak of waarden die in strijd zijn met uw bedrijfsbeleid voordat ze worden verzonden.
De OWASP- richtlijnen voor onjuiste uitvoerverwerking bevelen aan om modeluitvoer als onbetrouwbaar te beschouwen en deze te valideren of te zuiveren voordat deze wordt doorgegeven aan vervolgcomponenten. In de klantenservice geldt dit zowel voor de tekst die aan een gebruiker wordt getoond als voor de gestructureerde uitvoer die wordt gebruikt voor API-aanroepen.
Als het model bijvoorbeeld een JSON-verzoek genereert om een e-mailadres te wijzigen, valideer dan het schema, verifieer de klant, controleer of het doelaccount bij de sessie hoort, weiger onverwachte velden en vereis bevestiging wanneer de actie gevoelig is. Voer nooit door het model gegenereerde SQL, shell-opdrachten, URL's of database-ID's uit, alleen omdat de uitvoer er "gestructureerd uitziet".
7. Isoleer de geheugen-, ophaal- en gespreksstatus van de klant.
Gegevenslekken tussen klanten ontstaan vaak door het ophalen van informatie of het beheer van de status, in plaats van door het onderliggende model zelf. Een klantenservicesysteem dat vectorindexen, conversatiecaches, langetermijngeheugen of zoekresultaten deelt tussen verschillende gebruikers, vereist strikte filtering vóór het ophalen van gegevens.
Pas huurder- en gebruikersautorisatie toe voordat documenten naar het model worden teruggestuurd. Haal geen grote set records op en vraag het LLM niet om de records te verwijderen die het niet zou moeten zien. Het model mag alleen records ontvangen waartoe de huidige geauthenticeerde gebruiker toegang heeft.
Gebruik aparte naamruimten, beleidsregels op rijniveau, document-ACL's of een gelijkwaardige isolatie die wordt afgedwongen door de datalaag. Test negatieve gevallen: Klant A zoekt naar het e-mailadres, order-ID, supportticket en gedeeltelijk rekeningnummer van Klant B. Het juiste resultaat is dat er helemaal geen ongeautoriseerd document in de modelcontext terechtkomt.
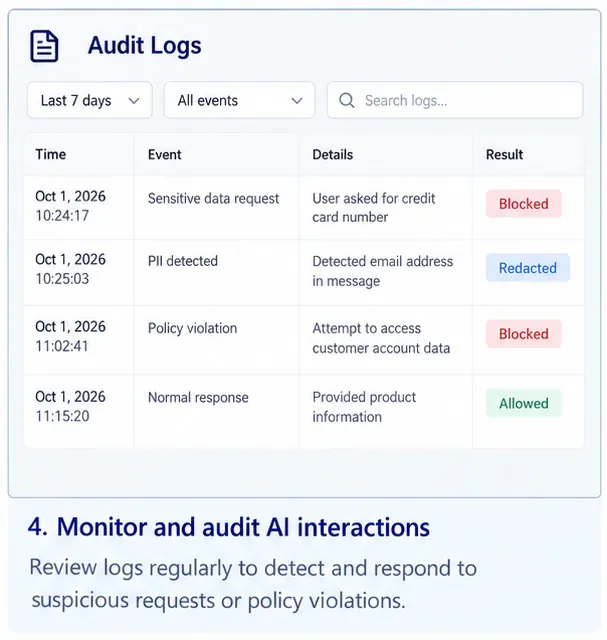
Auditgebeurtenissen moeten onderscheid maken tussen geblokkeerde opvragingen, bewerkingen, beleidsschendingen en toegestane reacties, zodat teams kunnen traceren hoe klantgegevens door het agentproces zijn gegaan.
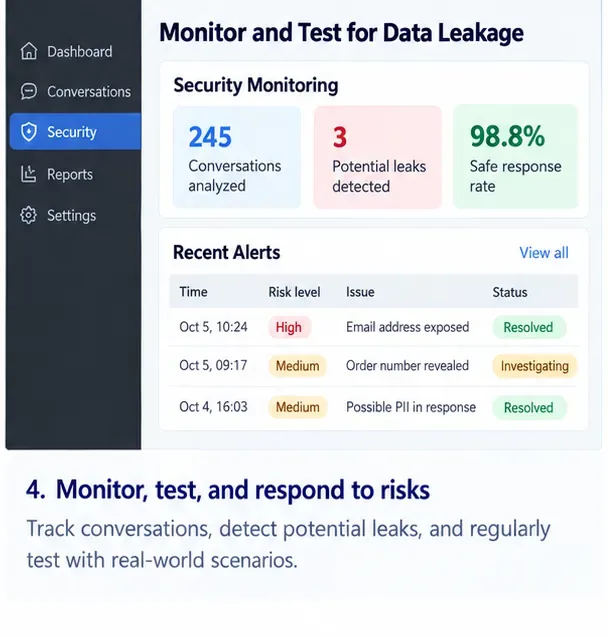
8. Registreer veilig, monitor continu en test op lekkage.
Logboekregistratie is noodzakelijk voor incidentafhandeling, maar logbestanden kunnen een kopie worden van de gevoelige gegevens die u probeerde te beschermen. Leg voldoende context vast om beslissingen te kunnen onderzoeken, terwijl u gevoelige velden maskeert of tokeniseert. Beperk de toegang tot logbestanden, definieer bewaartermijnen en voorkom dat onbewerkte prompts en toolpayloads standaard worden vastgelegd wanneer deze klantgeheimen bevatten.
NIST SP 800-53 Revisie 5.1 bevat controles voor audits en verantwoording die de nadruk leggen op het selecteren en beoordelen van beveiligingsrelevante gebeurtenistypen, zodat incidenten kunnen worden onderzocht. Voor een AI-ondersteuningssysteem zijn nuttige gebeurtenissen onder andere geweigerde gegevenstoegang, triggers voor het verwijderen van gegevens, ongebruikelijke ophaalvolumes, herhaalde pogingen tot promptinjectie, geblokkeerde toolaanroepen, mislukte autorisatie tussen tenants en schendingen van het uitvoerbeleid.
Monitor zowel preventieve incidenten als bijna-incidenten. Een piek in geweigerde zoekopdrachten naar meerdere klanten of gecensureerde resultaten kan wijzen op een nieuw aanvalspatroon of een verstoring in de gegevensstroom.
Voer een herhaalbare beveiligingstestsuite uit vóór de lancering en na materiële wijzigingen aan prompts, modellen, tools, ophaalindexen, toegangsbeleid of geheugengedrag. Test onder andere directe promptinjectie, indirecte injectie in opgehaalde documenten, verzoeken om gegevens van een andere klant, gecodeerde of versleutelde identificatoren, misbruik van tools, pogingen om het beleid in meerdere stappen te omzeilen en pogingen om de agent zijn interne context te laten onthullen.
Welke bedieningselementen zijn het belangrijkst voor de verschillende klantenservicemedewerkers?
Het zou helemaal geen vertrouwelijke klantgegevens nodig moeten hebben.
Orderstatusassistent
Sterke authenticatie, eigendomscontroles, API-reacties op veldniveau, isolatie van tenants
Er zijn enkele klantgegevens nodig, maar alleen voor de geverifieerde gebruiker en de huidige bestelling.
Accountondersteuningsmedewerker
CRM-tools met minimale privileges, PII-anonimisering, DLP voor output, geheugenisolatie, escalatie
Het verwerkt meer gedetailleerde persoonsgegevens en heeft mogelijk toegang tot meerdere systemen.
Terugbetalings- of annuleringsagent
Alles hierboven, plus deterministische bedrijfsregels, transactielimieten, bevestiging en audit trails.
De agent kan de werkelijke toestand veranderen, dus zowel datalekken als ongeautoriseerde acties zijn van belang.
Multi-tenant enterprise support platform
Op tenants afgestemde gegevensopvraging, afgebakende service-identiteiten, handhaving van ACL's voor documenten, logboekregistratie per tenant
Eén enkele fout bij het ophalen van gegevens kan de data van de ene organisatie blootstellen aan die van een andere.
Een checklist voor de implementatie voordat u de agent bij de klanten inzet.
Breng alle locaties in kaart waar gevoelige gegevens kunnen worden ingevoerd, opgehaald, gegenereerd, geregistreerd of opgeslagen.
Verwijder velden die het model niet nodig heeft en tokeniseer identificatoren wanneer de ruwe waarde overbodig is.
Authenticeer de klant voordat u toegang krijgt tot privégegevens en autoriseer elke bron buiten het LLM-systeem.
Geef elk hulpmiddel de minimale mogelijkheden en gegevensomvang die nodig zijn voor de specifieke functie ervan.
Vermijd het weergeven van inloggegevens, API-sleutels, verbindingsreeksen en beveiligingskritieke machtigingslogica in prompts.
Beschouw gebruikerscontent, documenten, zoekresultaten en modeluitvoer als onbetrouwbare invoer.
Valideer de argumenten van de tool en filter de reacties voordat ze gebruikers of downstream-systemen bereiken.
Handhaaf huurder- en documentmachtigingen vóór het ophalen van de gegevens, niet nadat het model de gegevens heeft gezien.
Maskeer gevoelige velden in traceringen en logboeken en beperk de toegang tot monitoringsystemen.
Test continu directe en indirecte promptinjectie, toegang tot meerdere klanten en risicovolle acties met tools.
Hoe weet je of de bedieningselementen daadwerkelijk werken?
Beoordeel de beveiliging niet alleen op hoe vaak de chatbot een verdacht verzoek beleefd afwijst. Meet ook of het onderliggende systeem heeft voorkomen dat gevoelige gegevens de modelcontext binnenkwamen of verlieten via een reactie of een actie van de tool.
Nuttige technische meetwaarden zijn onder andere het percentage geblokkeerde verzoeken om privégegevens voordat deze kunnen worden opgehaald, mislukte autorisaties tussen tenants, de nauwkeurigheid van de anonimisering op bekende testgevallen, blokkeringen van gevoelige uitvoer, ongeautoriseerde pogingen tot het aanroepen van tools, het percentage risicovolle acties dat bevestiging vereist, en de tijd tussen detectie en onderzoek. Zorg ervoor dat testdatasets synthetisch zijn of op de juiste manier worden beheerd, zodat uw beveiligingsevaluatie geen nieuw privacyprobleem creëert.
Kortom
De veiligste AI-agent voor klantenservice is niet degene met de langste beveiligingsmelding. Het is degene die opereert binnen een smal, controleerbaar datapad. Geef de agent alleen de gegevens die nodig zijn voor de huidige geverifieerde klant, alleen de tools die nodig zijn voor de huidige taak en alleen de machtigingen die nodig zijn voor het aanroepen van die tool. Filter gegevens vóór de inferentie, valideer de output na de inferentie en handhaaf identiteit en autorisatie onafhankelijk van het model.
Gebruik instructies op modelniveau als één laag, niet als de laatste barrière. Wanneer gevoelige gegevens worden beschermd door deterministische toegangscontroles, minimale context, tools met minimale privileges, tenantisolatie, uitvoervalidatie, veilige logging en continue testen, is de kans dat een snelle injectie of een modelfout leidt tot een datalek bij de klant veel kleiner.